
Agentische KI, DSGVO und KI-Verordnung: was 2026 und 2027 gilt

Ein KI-Agent ist an sich weder konform noch nicht konform: Es kommt auf seinen Einsatz an. Die DSGVO und die KI-Verordnung gelten, sobald ein Agent personenbezogene Daten verarbeitet oder in einem als hochriskant eingestuften Einsatz handelt. Die Hochrisiko-Pflichten der KI-Verordnung gelten ab dem 2. Dezember 2027 für Anhang III und ab dem 2. August 2028 für Anhang I.
Warum ein Agent, der handelt, die Frage verändert
Ein Konversationsassistent beantwortet eine Frage und wartet auf die nächste: Er hat standardmäßig weder ein dauerhaftes Gedächtnis zwischen zwei Austauschen noch Zugriff auf Werkzeuge, die auf ein externes System einwirken können, noch die Fähigkeit, allein über einen nächsten Schritt zu entscheiden. Ein agentischer KI-Agent verändert dies gleich an drei Stellen. Er kann Zugriff auf echte Werkzeuge erhalten: Dateien lesen und schreiben, eine API aufrufen, eine Nachricht versenden, eine Datenbank ändern. Er kann einen Kontext über mehrere Schritte hinweg behalten, manchmal über mehrere Tage, was bedeutet, dass personenbezogene Daten, die in einem Schritt gelesen wurden, eine viel später getroffene Entscheidung beeinflussen können. Schließlich kann er mehrere Aktionen aneinanderreihen, ohne dass eine Person jede einzelne davon bestätigt, wodurch sich ein Teil der Verantwortung vom Moment der Entscheidung zur vorgelagerten Konfiguration verlagert, die diese Entscheidung erst möglich gemacht hat.
Diese drei Merkmale, Zugriff auf Werkzeuge, Kontextgedächtnis und Autonomie der Aneinanderreihung, werfen für sich genommen kein neues Rechtsproblem auf: Die DSGVO gilt für eine automatisierte Verarbeitung genauso wie für eine manuelle, und die KI-Verordnung unterscheidet einen Agenten nicht von einem Modell anhand des Vokabulars, mit dem er beschrieben wird. Was sich ändert, ist die Fläche, die diese Merkmale freilegen. Ein Agent mit Zugriff auf ein Messaging-Werkzeug und eine Kundendatenbank kann in einer einzigen Aufgabe personenbezogene Daten lesen, miteinander verknüpfen und dann darauf basierend handeln: Die DSGVO-Frage betrifft dann nicht mehr ein isoliertes Lesen, sondern eine Kette von Vorgängen. Auf Seiten der KI-Verordnung kann ein Agent, der eine Entscheidung mit Wirkung auf eine Person trifft, etwa eine Vorauswahl von Bewerbungen oder eine Risikobewertung, unabhängig von der zugrunde liegenden Technologie in die Hochrisiko-Einstufung fallen.
Aus diesem Grund müssen die beiden Regelwerke inzwischen zusammen gelesen werden statt nacheinander: Eine Organisation, die einen Agenten einsetzt, kann die DSGVO-Frage und die Frage der KI-Verordnung nicht mehr als zwei getrennte Themen behandeln, da der Zugriffsbereich, der die Datenminimierung der DSGVO erfüllt, zugleich die Risikoexposition nach der KI-Verordnung verringert, und die von der KI-Verordnung geforderte menschliche Aufsicht im selben Zug einen Teil dessen dokumentiert, was eine DSGVO-Folgenabschätzung zu prüfen sucht. Die folgenden Abschnitte behandeln beide Regelwerke zunächst getrennt, bevor sie in einer gemeinsamen Checkliste zusammengeführt werden.
Die DSGVO angewendet auf KI-Agenten
Bevor einem Agenten Zugriff auf personenbezogene Daten gewährt wird, bleibt die erste Frage jene, die Artikel 6 der DSGVO für jede Verarbeitung stellt: Auf welcher Rechtsgrundlage beruht sie? Vertragserfüllung, berechtigtes Interesse oder Einwilligung lassen sich nicht allein dadurch annehmen, dass ein Agent eine zuvor manuell ausgeführte Aufgabe automatisiert; die für eine manuelle Verarbeitung gültige Rechtsgrundlage muss für ihre automatisierte Version erneut geprüft werden, weil das Volumen, die Geschwindigkeit und die Datenverknüpfung, die ein Agent ermöglicht, das Gleichgewicht zwischen dem verfolgten Interesse und den Rechten der betroffenen Person verändern können. Diese Rechtsgrundlage zu dokumentieren, bevor ein Agent an eine Quelle personenbezogener Daten angebunden wird, verhindert, dass sich nachträglich herausstellt, dass keine der in Artikel 6 vorgesehenen Grundlagen den tatsächlichen Einsatz wirklich abdeckt.
Der in Artikel 5 der DSGVO verankerte Grundsatz der Datenminimierung verlangt, die Erhebung und den Zugriff auf die für den verfolgten Zweck unbedingt erforderlichen Daten zu beschränken. Auf einen Agenten angewendet bedeutet dieser Grundsatz konkret einen aufgabenbezogen definierten Werkzeug- und Datenbereich anstelle eines einmal für alle Mal gewährten weiten Zugriffs: Ein Agent, der eine Kundenantwort verfassen soll, braucht keinen Lesezugriff auf die gesamte Gehaltsdatenbank, selbst wenn ihn technisch nichts daran hindert. Die Versuchung besteht bei der Konfiguration eines Agenten darin, ihm einen weiten Zugriff zu geben, um ihn nicht aufgabenweise anpassen zu müssen; das ist genau das Gegenteil dessen, was die Minimierung verlangt, und es verwandelt auch einen isolierten Konfigurationsfehler in eine groß angelegte Datenexposition.
Wenn sich ein Agent auf eine Plattform oder ein Modell eines Dritten stützt, handelt dieser Dritte meist als Auftragsverarbeiter im Sinne von Artikel 28 der DSGVO, was einen Vertrag oder eine Auftragsverarbeitungsvereinbarung erfordert, die Art, Zweck und Dauer der Verarbeitung sowie die gebotenen Garantien festlegt. Diese Vereinbarung vor dem Anschluss eines Agenten an personenbezogene Daten zu prüfen, bleibt ein von der technischen Prüfung des Werkzeugs selbst getrennter Schritt. Befinden sich dieser Dritte oder dessen eigene Unterauftragsverarbeiter außerhalb der Europäischen Union, gilt der in Artikel 44 der DSGVO verankerte allgemeine Grundsatz für Übermittlungen: Eine Übermittlung außerhalb der Union erfordert einen anerkannten Mechanismus, einen Angemessenheitsbeschluss, Standardvertragsklauseln oder eine andere geeignete Garantie, und diese Prüfung hängt nicht davon ab, ob die Verarbeitung durch einen Agenten statt durch herkömmliche Software erfolgt.
Die Rechte der betroffenen Personen verschwinden nicht dadurch, dass ein Agent in die Verarbeitungskette eingreift. Das Auskunftsrecht aus Artikel 15 der DSGVO gilt für Daten, die ein Agent verarbeitet hat, ebenso wie für Daten, die von jedem anderen System verarbeitet wurden. Hat eine von einem Agenten erzeugte Entscheidung eine rechtliche Wirkung oder beeinträchtigt sie eine Person erheblich, ohne dass ein echtes menschliches Eingreifen bei genau dieser Entscheidung stattfindet, regelt Artikel 22 der DSGVO diesen Fall ausdrücklich: Die Person hat das Recht, unter diesen Bedingungen nicht einer ausschließlich auf einer automatisierten Verarbeitung beruhenden Entscheidung unterworfen zu werden, vorbehaltlich der in demselben Artikel vorgesehenen Ausnahmen. Ein Agent, der eine Empfehlung erstellt, die anschließend von einer Person geprüft wird, fällt nicht unter diesen Fall; ein Agent, dessen Ausgabe ohne echte Überprüfung zur Entscheidung wird, fällt direkt darunter.
Artikel 35 der DSGVO verlangt eine Datenschutz-Folgenabschätzung, wenn eine Verarbeitung voraussichtlich ein hohes Risiko für die Rechte und Freiheiten von Personen mit sich bringt, insbesondere bei systematischer Bewertung, groß angelegtem Profiling oder der Verarbeitung besonderer Datenkategorien. Ein Agent, der mehrere Quellen personenbezogener Daten kombiniert, in großem Umfang handelt oder individuelle Entscheidungen beeinflusst, erfüllt oft mehrere dieser Kriterien gleichzeitig, selbst wenn jede Verarbeitung für sich genommen harmlos erschien. Die Folgenabschätzung wird dann zu dem Ort, an dem Notwendigkeit, Verhältnismäßigkeit und die zur Risikominderung getroffenen Maßnahmen dokumentiert werden, und zwar vor der Einführung des Agenten, nicht erst nach einem Vorfall.
Die KI-Verordnung: Zeitplan, Risikostufen und Pflichten
Der Anwendungszeitplan der KI-Verordnung, der Verordnung (EU) 2024/1689, hat sich in mehreren Schritten konkretisiert. Die verbotenen Praktiken nach Artikel 5, etwa das allgemeine Social Scoring oder bestimmte Manipulationstechniken, gelten seit dem 2. Februar 2025. Die Governance-Pflichten für KI-Modelle mit allgemeinem Verwendungszweck gelten seit dem 2. August 2025. Das allgemeine Anwendungsdatum nach Artikel 113, das insbesondere die Transparenzpflichten aus Artikel 50 umfasst, bleibt der 2. August 2026. Die als Digital Omnibus bezeichnete Verordnung, die Verordnung (EU) 2026/1744, die am 27. Juli 2026 in Kraft trat, hat die Pflichten für Hochrisiko-Systeme nach Anhang III auf den 2. Dezember 2027 verschoben, und jene für regulierte Produkte nach Anhang I auf den 2. August 2028.
Die KI-Verordnung stuft Systeme nach ihrem Einsatz ein, nicht nach ihrer Technologie. Artikel 5 verbietet bestimmte Praktiken unabhängig vom System, mit dem sie umgesetzt werden. Artikel 6, in Verbindung mit Anhang III, definiert die Fälle, in denen ein System zu einem Hochrisiko-System wird: Personalauswahl und -verwaltung, Zugang zu wesentlichen Dienstleistungen, Bonitätsbewertung oder auch bestimmte Einsätze im Bereich Justiz und öffentliche Ordnung. Ein Agent, der einen Schritt der Personalauswahl automatisiert, etwa die Vorauswahl von Bewerbungen vor einem menschlichen Gespräch, kann unter diese Einstufung fallen, auch wenn er sich als einfaches Entscheidungsunterstützungswerkzeug präsentiert; die Einstufung hängt vom tatsächlichen Einsatz ab, nicht davon, wie das Werkzeug dargestellt wird.
Artikel 50 verlangt eine klare Information der Personen, wenn sie mit einem KI-System interagieren oder einen von ihm erzeugten Inhalt erhalten, für die von ihm erfassten Fälle. Für als hochriskant eingestufte Systeme verlangt Artikel 14 eine wirksame menschliche Aufsicht mit der realen Möglichkeit, das System anzuhalten oder eine Ausgabe zu verwerfen, bevor sie eine Wirkung entfaltet. Diese Möglichkeit zur Unterbrechung gilt nur, wenn eine Person über die Zeit, die Information und das tatsächliche Recht verfügt, sie auszuüben: Ein Stopp-Knopf, der technisch existiert, aber von niemandem genutzt wird, weil keine Zeit bleibt, die Ausgaben des Agenten vor ihrer Wirkung zu prüfen, erfüllt nicht den Sinn dieses Artikels.
Artikel 3 unterscheidet den Anbieter, der ein KI-System entwickelt und unter eigenem Namen auf den Markt bringt oder in Betrieb nimmt, vom Betreiber, der es unter eigener Verantwortung im Rahmen seiner Tätigkeiten nutzt. Ein Unternehmen, das einen Agenten unter eigener Marke entwickelt und vermarktet, handelt als Anbieter und trägt die entsprechenden, insbesondere dokumentarischen Pflichten. Ein Unternehmen, das einen von einem Dritten bereitgestellten Agenten für eigene interne Zwecke nutzt, handelt in der Regel als Betreiber, mit Pflichten, die sich auf die eigene Nutzung, die menschliche Aufsicht und die Information der betroffenen Personen konzentrieren. Diese beiden Rollen schließen sich nicht immer gegenseitig aus: Dieselbe Organisation kann Betreiberin für einen gekauften Agenten und zugleich Anbieterin für einen anderen sein, den sie entwickelt und Dritten zur Verfügung stellt.
| Pflicht | Datum |
|---|---|
| Verbotene Praktiken (Artikel 5) | 2. Februar 2025 |
| Governance der Modelle mit allgemeinem Verwendungszweck | 2. August 2025 |
| Transparenz (Artikel 50) und allgemeine Anwendung (Artikel 113) | 2. August 2026 |
| Hochrisiko, Anhang III (verschoben durch den Digital Omnibus) | 2. Dezember 2027 |
| Hochrisiko, Anhang I, regulierte Produkte | 2. August 2028 |
Checkliste vor dem Einsatz eines Agenten
Die folgende Tabelle führt für jede oben genannte Anforderung die Frage auf, die man sich vor dem Einsatz eines Agenten auf personenbezogenen Daten oder in einem möglicherweise als hochriskant eingestuften Einsatz stellen sollte, sowie den konkreten Nachweis, der aufbewahrt werden sollte, um eine Frage einer Aufsichtsbehörde oder eines die Verarbeitung prüfenden Kunden beantworten zu können. Keiner dieser Nachweise ersetzt eine vollständige juristische Analyse: Sie liefern einen dokumentierten Ausgangspunkt statt eines Compliance-Schlusses.
| Anforderung | Zu stellende Frage | Aufzubewahrender Nachweis |
|---|---|---|
| Rechtsgrundlage (Artikel 6 DSGVO) | Auf welcher Rechtsgrundlage verarbeitet der Agent personenbezogene Daten? | Der im Verarbeitungsverzeichnis dokumentierte Grund. |
| Datenminimierung (Artikel 5 DSGVO) | Hat der Agent Zugriff auf mehr Werkzeuge oder Daten, als seine Aufgabe erfordert? | Der für jeden Agenten oder jede Aufgabe schriftlich festgelegte Zugriffsbereich. |
| Auftragsverarbeitung und Übermittlungen (Artikel 28 und 44 DSGVO) | Deckt eine Auftragsverarbeitungsvereinbarung den Anbieter des Agenten ab, und deckt ein Mechanismus eine etwaige Übermittlung außerhalb der EU ab? | Die unterzeichnete Auftragsverarbeitungsvereinbarung oder die Standardvertragsklauseln. |
| Risikoeinstufung (Artikel 6 und Anhang III KI-Verordnung) | Entspricht der Einsatz des Agenten einem in Anhang III aufgeführten Fall? | Die vor dem Einsatz dokumentierte Einstufungsanalyse. |
| Menschliche Aufsicht (Artikel 14 KI-Verordnung) | Kann eine Person den Agenten tatsächlich anhalten oder seine Ausgabe vor Wirkungseintritt verwerfen? | Das Unterbrechungsverfahren und sein Protokoll der tatsächlichen Nutzung. |
| Transparenz (Artikel 50 KI-Verordnung) | Wissen die betroffenen Personen, dass sie mit einem KI-System interagieren? | Der der betroffenen Person angezeigte Informationstext. |
Was Atipol leistet, und was nicht
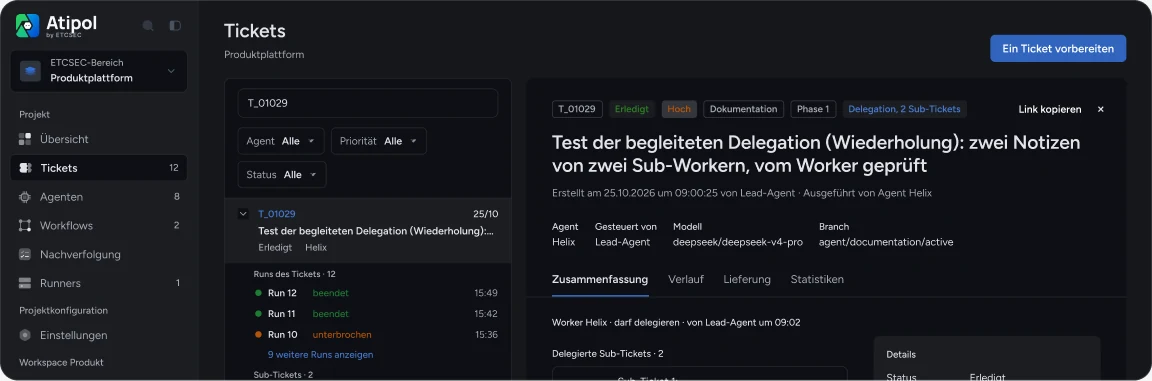
Atipol bewahrt die Historie jedes Tickets und der Review-Entscheidungen, die es validiert haben, was nachweist, wer was angefragt und wer was genehmigt hat, bevor eine Aktion übernommen wurde. Der Inhalt der Projekte ist mit einem organisationseigenen Schlüssel verschlüsselt, und als sensibel eingestufte MCP-Aufrufe erfordern die ausdrückliche Zustimmung des Lead-Agenten vor der Ausführung, statt erst ausgeführt und anschließend protokolliert zu werden. Jedes Ticket trägt einen vor dem Start des Agenten festgelegten Dateibereich und Abnahmekriterien, was durch die Konstruktion selbst dokumentiert, wozu ein Agent für diese konkrete Aufgabe berechtigt war.
Diese Elemente liefern einen nutzbaren Nachweis, um eine echte menschliche Aufsicht und einen definierten Zugriffsbereich zu dokumentieren, zwei oben beschriebene konkrete Erwartungen der DSGVO und der KI-Verordnung. Sie machen eine Organisation deshalb aber nicht konform mit der DSGVO oder der KI-Verordnung, und Atipol ersetzt weder eine Folgenabschätzung noch den Rat einer Juristin oder eines Juristen noch die Entscheidung einer Aufsichtsbehörde. Die Rechtsgrundlage einer Verarbeitung zu prüfen, die Risikostufe eines Einsatzes einzustufen oder eine Folgenabschätzung zu verfassen, bleiben Entscheidungen, die nur Ihre Organisation, mit ihrer eigenen Beratung, treffen kann.
Häufige Fragen
Ist ein KI-Agent ein Auftragsverarbeiter im Sinne der DSGVO?
Der Agent ist ein Werkzeug; Auftragsverarbeiter im Sinne von Artikel 28 kann der Anbieter der Plattform oder des Modells sein. Prüfen Sie Ihre Verträge und Ihre Vereinbarungen zur Auftragsverarbeitung.
Muss mein Agent die KI-Verordnung einhalten, wenn er nur eine interne Aufgabe automatisiert?
Ja: Die Einstufung hängt vom tatsächlichen Einsatz ab, nicht davon, ob der Agent intern in der Organisation bleibt. Ein von Anhang III erfasster Einsatz bleibt auch intern hochriskant.
Braucht es für jeden Agenten eine Datenschutz-Folgenabschätzung?
Nein, nur wenn die Verarbeitung ein hohes Risiko im Sinne von Artikel 35 der DSGVO birgt, etwa ein groß angelegtes Profiling oder eine systematische Bewertung von Personen.
Wurden die Hochrisiko-Pflichten der KI-Verordnung durch den Digital Omnibus aufgehoben?
Nein, verschoben: auf den 2. Dezember 2027 für Anhang III und den 2. August 2028 für Anhang I. Die Verschiebung verschafft Zeit, sie hebt keine Pflicht auf.
Wer ist Anbieter und wer Betreiber bei der Nutzung eines fremden Agenten?
Wenn Sie den Agenten unter eigenem Namen entwickeln und vermarkten, sind Sie Anbieter im Sinne von Artikel 3. Wenn Sie ihn für eigene Zwecke nutzen, sind Sie in der Regel Betreiber.
Macht Atipol meine Organisation konform mit DSGVO und KI-Verordnung?
Nein: Atipol dokumentiert den Bereich, das Review und den Nachweis einer menschlichen Aufsicht, ersetzt aber weder eine juristische Analyse noch eine Compliance-Entscheidung Ihrer Organisation.
Quellen
- DSGVO, Artikel 6 (Rechtmäßigkeit der Verarbeitung)
- DSGVO, Artikel 5 (Datenminimierung)
- DSGVO, Artikel 28 (Auftragsverarbeiter)
- DSGVO, Artikel 44 (Allgemeiner Grundsatz für Übermittlungen)
- DSGVO, Artikel 15 (Auskunftsrecht)
- DSGVO, Artikel 22 (Automatisierte Entscheidung im Einzelfall)
- DSGVO, Artikel 35 (Datenschutz-Folgenabschätzung)
- KI-Verordnung, Artikel 5 (verbotene Praktiken)
- KI-Verordnung, Artikel 6 (Hochrisiko-Einstufung)
- KI-Verordnung, Artikel 3 (Anbieter und Betreiber)
- KI-Verordnung, Artikel 14 (menschliche Aufsicht)
- KI-Verordnung, Artikel 50 (Transparenz)
- KI-Verordnung, Artikel 113 (Anwendungszeitplan)
- Verordnung (EU) 2026/1744, Digital Omnibus, konsolidierter Text der KI-Verordnung
Für einen vollständigen Governance-Rahmen über DSGVO und KI-Verordnung hinaus lesen Sie unseren Leitfaden zur Governance von KI-Agenten.
Für die Sicherheit der MCP-Aufrufe selbst lesen Sie unseren Artikel zur MCP-Sicherheit.
Die öffentliche Demo zeigt eine fiktive Organisation im laufenden Betrieb, ohne Konto. Der kostenlose Tarif umfasst ein Projekt, drei Agenten und einen Agent Lead.