
IA agéntica, RGPD y Reglamento de IA: qué se aplica en 2026 y 2027

Un agente de IA no es conforme ni no conforme en sí mismo: lo que lo es, o no, es su uso. El RGPD y el Reglamento de IA se aplican en cuanto un agente trata datos personales o actúa en un uso clasificado de alto riesgo. Las obligaciones de «alto riesgo» del Reglamento de IA se aplican a partir del 2 de diciembre de 2027 para el anexo III y del 2 de agosto de 2028 para el anexo I.
Por qué un agente que actúa cambia la pregunta
Un asistente conversacional responde a una pregunta y espera la siguiente: por defecto no tiene memoria persistente entre dos intercambios, ni acceso a herramientas capaces de actuar sobre un sistema externo, ni capacidad de decidir por sí solo un siguiente paso. Un agente de IA agéntica cambia esto en tres puntos a la vez. Puede recibir acceso a herramientas reales: leer y escribir archivos, llamar a una API, enviar un mensaje, modificar una base de datos. Puede conservar un contexto entre varios pasos, a veces durante varios días, lo que significa que datos personales leídos en un paso pueden influir en una decisión tomada mucho más tarde. Por último, puede encadenar varias acciones sin que una persona valide cada una de ellas, lo que traslada parte de la responsabilidad del instante de la decisión a la configuración que la hizo posible previamente.
Estas tres características, acceso a herramientas, memoria de contexto y autonomía de encadenamiento, no plantean por sí mismas un problema jurídico nuevo: el RGPD se aplica de la misma manera a un tratamiento automatizado que a un tratamiento manual, y el Reglamento de IA no distingue un agente de un modelo según el vocabulario usado para describirlo. Lo que cambia es la superficie que estas características exponen. Un agente con acceso a una herramienta de mensajería y a una base de clientes puede, en una sola tarea, leer datos personales, cruzarlos y luego actuar sobre ellos: la cuestión del RGPD ya no se refiere a una lectura aislada sino a una cadena de operaciones. Por el lado del Reglamento de IA, un agente que toma una decisión con un efecto sobre una persona, por ejemplo una selección de candidaturas o una evaluación de riesgo, puede entrar en la clasificación de alto riesgo con independencia de la tecnología subyacente.
Por esta razón los dos textos deben leerse ahora juntos en lugar de uno después del otro: una organización que despliega un agente ya no puede tratar la cuestión del RGPD y la cuestión del Reglamento de IA como dos expedientes separados, puesto que el perímetro de acceso que satisface la minimización del RGPD es también lo que reduce la exposición conforme al Reglamento de IA, y la supervisión humana exigida por el Reglamento de IA documenta, en el mismo movimiento, parte de lo que una evaluación de impacto del RGPD busca verificar. Las secciones siguientes detallan cada texto por separado, antes de vincularlos en una única check-list.
El RGPD aplicado a los agentes de IA
Antes de dar a un agente acceso a datos personales, la primera pregunta sigue siendo la que plantea el artículo 6 del RGPD para todo tratamiento: ¿sobre qué base legal se apoya? La ejecución de un contrato, el interés legítimo o el consentimiento no se presumen por el mero hecho de que un agente automatice una tarea antes realizada a mano; la base legal válida para un tratamiento manual sigue debiendo verificarse para su versión automatizada, porque el volumen, la velocidad y el cruce de datos que permite un agente pueden alterar el equilibrio entre el interés perseguido y los derechos del interesado. Documentar esta base legal antes de conectar un agente a una fuente de datos personales evita descubrir, después, que ninguna de las bases previstas en el artículo 6 cubre realmente el uso que se hace.
El principio de minimización, establecido en el artículo 5 del RGPD, exige limitar la recogida y el acceso a los datos estrictamente necesarios para la finalidad perseguida. Aplicado a un agente, este principio se traduce concretamente en un perímetro de herramientas y datos definido por tarea en lugar de un acceso amplio concedido de una vez por todas: un agente encargado de redactar una respuesta al cliente no necesita un acceso de lectura a toda la base de nóminas, aunque técnicamente nada se lo impida. La tentación, al configurar un agente, es darle un acceso amplio para evitar tener que ajustarlo tarea por tarea; eso es exactamente lo contrario de lo que exige la minimización, y también es lo que convierte un error de configuración aislado en una exposición de datos a gran escala.
Cuando un agente se apoya en una plataforma o un modelo proporcionado por un tercero, ese tercero actúa la mayoría de las veces como encargado del tratamiento en el sentido del artículo 28 del RGPD, lo que exige un contrato o un acuerdo de tratamiento que precise la naturaleza, la finalidad y la duración del tratamiento, así como las garantías ofrecidas. Verificar este acuerdo antes de conectar un agente a datos personales sigue siendo un paso distinto de la verificación técnica de la herramienta en sí. Cuando ese tercero o sus propios subencargados se encuentran fuera de la Unión Europea, se aplica el principio general relativo a las transferencias establecido en el artículo 44 del RGPD: una transferencia fuera de la Unión requiere un mecanismo reconocido, una decisión de adecuación, cláusulas contractuales tipo u otra garantía adecuada, y esta verificación no depende de que el tratamiento lo realice un agente en lugar de un software convencional.
Los derechos de los interesados no desaparecen porque un agente intervenga en la cadena de tratamiento. El derecho de acceso del artículo 15 del RGPD se aplica a los datos que un agente ha tratado igual que a los tratados por cualquier otro sistema. Cuando una decisión producida por un agente tiene un efecto jurídico o afecta de manera significativa a una persona sin una intervención humana real sobre esa decisión concreta, el artículo 22 del RGPD regula específicamente este caso: la persona tiene derecho a no ser objeto de una decisión basada únicamente en un tratamiento automatizado en estas condiciones, salvo las excepciones previstas en ese mismo artículo. Un agente que prepara una recomendación revisada después por una persona no entra en este caso; un agente cuya salida se convierte en la decisión sin una revisión real sí entra directamente.
El artículo 35 del RGPD impone una evaluación de impacto relativa a la protección de datos cuando un tratamiento pueda entrañar un alto riesgo para los derechos y libertades de las personas, en particular en caso de evaluación sistemática, elaboración de perfiles a gran escala o tratamiento de categorías especiales de datos. Un agente que combina varias fuentes de datos personales, actúa a gran escala o influye en decisiones individuales suele cumplir varios de estos criterios a la vez, incluso cuando cada tratamiento considerado aisladamente parecía inofensivo. La evaluación de impacto se convierte entonces en el lugar donde documentar la necesidad, la proporcionalidad y las medidas adoptadas para reducir el riesgo, antes de desplegar el agente en lugar de después de un incidente.
El Reglamento de IA: calendario, niveles de riesgo y obligaciones
El calendario de aplicación del Reglamento de IA, el Reglamento (UE) 2024/1689, se ha precisado en varias etapas. Las prácticas prohibidas del artículo 5, como la puntuación social generalizada o ciertas técnicas de manipulación, se aplican desde el 2 de febrero de 2025. Las obligaciones de gobernanza para los modelos de IA de uso general se aplican desde el 2 de agosto de 2025. La fecha general de aplicación del artículo 113, que cubre en particular las obligaciones de transparencia del artículo 50, sigue siendo el 2 de agosto de 2026. El reglamento llamado Digital Omnibus, el Reglamento (UE) 2026/1744, que entró en vigor el 27 de julio de 2026, aplazó las obligaciones ligadas a los sistemas de alto riesgo del anexo III al 2 de diciembre de 2027, y las de los productos regulados del anexo I al 2 de agosto de 2028.
El Reglamento de IA clasifica los sistemas según su uso y no según su tecnología. El artículo 5 prohíbe ciertas prácticas con independencia del sistema utilizado para llevarlas a cabo. El artículo 6, combinado con el anexo III, define los casos en que un sistema pasa a ser de alto riesgo: selección y gestión de trabajadores, acceso a servicios esenciales, evaluación de solvencia, o también ciertos usos en materia de justicia y orden público. Un agente que automatiza una fase de selección de personal, por ejemplo el filtrado de candidaturas antes de una entrevista humana, puede entrar en esta clasificación aunque se presente como una simple herramienta de apoyo a la decisión; la clasificación depende del uso real, no de cómo se presente la herramienta.
El artículo 50 exige una información clara a las personas cuando interactúan con un sistema de IA o reciben un contenido generado por él, para los casos que cubre. Para los sistemas clasificados de alto riesgo, el artículo 14 exige una supervisión humana efectiva, con la posibilidad real de interrumpir el sistema o descartar una salida antes de que produzca un efecto. Esta posibilidad de interrupción solo vale si una persona dispone del tiempo, de la información y del derecho real para ejercerla: un botón de parada que existe técnicamente pero que nadie usa nunca, por falta de tiempo para revisar las salidas del agente antes de que actúen, no satisface el espíritu de este artículo.
El artículo 3 distingue al proveedor, que desarrolla un sistema de IA y lo introduce en el mercado o lo pone en servicio bajo su propio nombre, del responsable del despliegue, que lo utiliza bajo su propia autoridad en el marco de sus actividades. Una empresa que construye y comercializa un agente con su propia marca actúa como proveedor y asume las obligaciones correspondientes, en particular las documentales. Una empresa que utiliza un agente proporcionado por un tercero para sus propias necesidades internas actúa generalmente como responsable del despliegue, con obligaciones centradas en el uso que hace de él, la supervisión humana y la información a las personas afectadas. Estos dos papeles no siempre se excluyen: una misma organización puede ser responsable del despliegue de un agente que compra y proveedora de otro que desarrolla y pone a disposición de terceros.
| Obligación | Fecha |
|---|---|
| Prácticas prohibidas (artículo 5) | 2 de febrero de 2025 |
| Gobernanza de los modelos de uso general | 2 de agosto de 2025 |
| Transparencia (artículo 50) y aplicación general (artículo 113) | 2 de agosto de 2026 |
| Alto riesgo, anexo III (aplazado por el Digital Omnibus) | 2 de diciembre de 2027 |
| Alto riesgo, anexo I, productos regulados | 2 de agosto de 2028 |
Check-list antes de desplegar un agente
La siguiente tabla retoma, para cada exigencia comentada más arriba, la pregunta que conviene hacerse antes de desplegar un agente sobre datos personales o en un uso que pudiera clasificarlo de alto riesgo, y la prueba concreta que conviene conservar para poder responder a una pregunta de una autoridad de control o de un cliente que audite el tratamiento. Ninguna de estas pruebas sustituye un análisis jurídico completo: ofrecen un punto de partida documentado en lugar de una conclusión de cumplimiento.
| Exigencia | Pregunta a hacerse | Prueba a conservar |
|---|---|---|
| Base legal (artículo 6 RGPD) | ¿Sobre qué base legal trata el agente los datos personales? | El motivo documentado en el registro de actividades de tratamiento. |
| Minimización (artículo 5 RGPD) | ¿Tiene el agente acceso a más herramientas o datos de los que su tarea exige? | El perímetro de acceso escrito para cada agente o cada tarea. |
| Encargados del tratamiento y transferencias (artículos 28 y 44 RGPD) | ¿Cubre un acuerdo de tratamiento al proveedor del agente, y cubre un mecanismo cualquier transferencia fuera de la UE? | El acuerdo de tratamiento o las cláusulas contractuales tipo firmadas. |
| Clasificación de riesgo (artículo 6 y anexo III del Reglamento de IA) | ¿Corresponde el uso del agente a un caso recogido en el anexo III? | El análisis de clasificación documentado antes del despliegue. |
| Supervisión humana (artículo 14 del Reglamento de IA) | ¿Puede una persona interrumpir realmente al agente o descartar su salida antes de que surta efecto? | El procedimiento de interrupción y su historial de uso real. |
| Transparencia (artículo 50 del Reglamento de IA) | ¿Saben las personas afectadas que están interactuando con un sistema de IA? | El texto informativo mostrado a la persona afectada. |
Lo que aporta Atipol, y lo que no hace
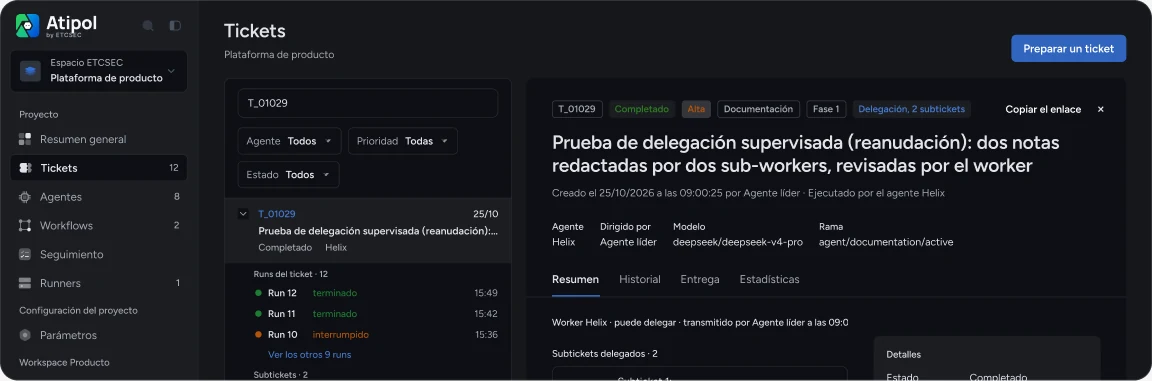
Atipol conserva el historial de cada ticket y de las decisiones de revisión que lo validaron, lo que ofrece un rastro de quién solicitó qué y quién aprobó qué antes de que una acción se integrara. El contenido de los proyectos está cifrado con una clave propia de la organización, y las llamadas MCP consideradas sensibles se someten a la aprobación explícita del agente líder antes de su ejecución, en lugar de ejecutarse y registrarse después. Cada ticket lleva un perímetro de archivos y criterios de aceptación escritos antes del lanzamiento del agente, lo que documenta por construcción lo que un agente tenía derecho a hacer para esa tarea concreta.
Estos elementos ofrecen un rastro utilizable para documentar una supervisión humana real y un perímetro de acceso definido, dos expectativas concretas del RGPD y del Reglamento de IA descritas más arriba. Sin embargo, no hacen que una organización sea conforme con el RGPD o con el Reglamento de IA, y Atipol no sustituye ni una evaluación de impacto, ni la opinión de un jurista, ni la decisión de una autoridad de control. Verificar la base legal de un tratamiento, clasificar el nivel de riesgo de un uso o redactar una evaluación de impacto siguen siendo decisiones que solo su organización, con su propio asesoramiento, puede tomar.
Preguntas frecuentes
¿Un agente de IA es un encargado del tratamiento según el RGPD?
El agente es una herramienta; es el proveedor de la plataforma o del modelo quien puede ser encargado del tratamiento en el sentido del artículo 28. Revise sus contratos y sus acuerdos de tratamiento de datos.
¿Mi agente debe cumplir el Reglamento de IA si solo automatiza una tarea interna?
Sí: la clasificación depende del uso real, no de si el agente permanece interno a la organización. Un uso cubierto por el anexo III sigue siendo de alto riesgo aunque sea interno.
¿Hace falta una evaluación de impacto para cada agente?
No, solo cuando el tratamiento presenta un riesgo alto en el sentido del artículo 35 del RGPD, por ejemplo una elaboración de perfiles a gran escala o una evaluación sistemática de las personas.
¿Han quedado anuladas las obligaciones de alto riesgo del Reglamento de IA por el Digital Omnibus?
No, aplazadas: al 2 de diciembre de 2027 para el anexo III y al 2 de agosto de 2028 para el anexo I. El aplazamiento da tiempo, no elimina ninguna obligación.
¿Quién es proveedor y quién es responsable del despliegue al usar un agente de un tercero?
Si desarrolla y comercializa el agente con su propio nombre, usted es proveedor en el sentido del artículo 3. Si lo utiliza para sus propias necesidades, generalmente es responsable del despliegue.
¿Hace Atipol que mi organización sea conforme con el RGPD y el Reglamento de IA?
No: Atipol documenta el perímetro, la revisión y el rastro de una supervisión humana, pero no sustituye ni un análisis jurídico ni una decisión de cumplimiento propia de su organización.
Fuentes
- RGPD, artículo 6 (licitud del tratamiento)
- RGPD, artículo 5 (minimización de datos)
- RGPD, artículo 28 (encargado del tratamiento)
- RGPD, artículo 44 (principio general relativo a las transferencias)
- RGPD, artículo 15 (derecho de acceso)
- RGPD, artículo 22 (decisión individual automatizada)
- RGPD, artículo 35 (evaluación de impacto)
- Reglamento de IA, artículo 5 (prácticas prohibidas)
- Reglamento de IA, artículo 6 (clasificación de alto riesgo)
- Reglamento de IA, artículo 3 (proveedor y responsable del despliegue)
- Reglamento de IA, artículo 14 (supervisión humana)
- Reglamento de IA, artículo 50 (transparencia)
- Reglamento de IA, artículo 113 (calendario de aplicación)
- Reglamento (UE) 2026/1744, Digital Omnibus, texto consolidado del Reglamento de IA
Para un marco completo de gobernanza más allá del RGPD y el Reglamento de IA, consulte nuestra guía de gobernanza de agentes de IA.
Para la seguridad de las propias llamadas MCP, consulte nuestro artículo sobre seguridad MCP.
La demo pública muestra una organización ficticia en funcionamiento, sin cuenta. El plan gratuito incluye un proyecto, tres agentes y un agent lead.