
IA agêntica, RGPD e AI Act: o que se aplica em 2026 e 2027

Um agente de IA não é conforme nem não conforme em si: é a sua utilização que o é. O RGPD e o AI Act aplicam-se assim que um agente trata dados pessoais ou atua numa utilização classificada de risco elevado. As obrigações de «risco elevado» do AI Act aplicam-se a partir de 2 de dezembro de 2027 para o anexo III e de 2 de agosto de 2028 para o anexo I.
Porque é que um agente que atua muda a pergunta
Um assistente conversacional responde a uma pergunta e espera pela seguinte: por predefinição não tem memória persistente entre duas trocas, nem acesso a ferramentas capazes de atuar sobre um sistema externo, nem capacidade de decidir sozinho um próximo passo. Um agente de IA agêntica muda isto em três pontos ao mesmo tempo. Pode receber acesso a ferramentas reais: ler e escrever ficheiros, chamar uma API, enviar uma mensagem, alterar uma base de dados. Pode manter um contexto ao longo de vários passos, por vezes durante vários dias, o que significa que dados pessoais lidos num passo podem influenciar uma decisão tomada muito mais tarde. Por fim, pode encadear várias ações sem que uma pessoa valide cada uma delas, o que desloca parte da responsabilidade do momento da decisão para a configuração que a tornou possível a montante.
Estas três características, acesso a ferramentas, memória de contexto e autonomia de encadeamento, não colocam por si só um problema jurídico novo: o RGPD aplica-se da mesma forma a um tratamento automatizado e a um tratamento manual, e o AI Act não distingue um agente de um modelo consoante o vocabulário usado para o descrever. O que muda é a superfície que estas características expõem. Um agente com acesso a uma ferramenta de mensagens e a uma base de clientes pode, numa única tarefa, ler dados pessoais, cruzá-los e depois agir com base neles: a questão do RGPD já não diz respeito a uma leitura isolada mas a uma cadeia de operações. Do lado do AI Act, um agente que toma uma decisão com efeito sobre uma pessoa, por exemplo uma triagem de candidaturas ou uma avaliação de risco, pode entrar na classificação de risco elevado independentemente da tecnologia subjacente.
É por esta razão que os dois diplomas devem agora ler-se em conjunto e não um depois do outro: uma organização que implementa um agente já não pode tratar a questão do RGPD e a questão do AI Act como dois dossiês separados, uma vez que o perímetro de acesso que satisfaz a minimização do RGPD é também o que reduz a exposição ao abrigo do AI Act, e a supervisão humana exigida pelo AI Act documenta, no mesmo movimento, parte do que uma avaliação de impacto do RGPD procura verificar. As secções seguintes detalham cada diploma separadamente, antes de os ligar numa única check-list.
O RGPD aplicado aos agentes de IA
Antes de dar a um agente acesso a dados pessoais, a primeira pergunta continua a ser a que o artigo 6.º do RGPD coloca para qualquer tratamento: em que base legal assenta? A execução de um contrato, o interesse legítimo ou o consentimento não se presumem apenas porque um agente automatiza uma tarefa antes feita manualmente; a base legal válida para um tratamento manual continua a ter de ser verificada para a sua versão automatizada, porque o volume, a velocidade e o cruzamento de dados que um agente permite podem alterar o equilíbrio entre o interesse prosseguido e os direitos do titular dos dados. Documentar essa base legal antes de ligar um agente a uma fonte de dados pessoais evita descobrir, mais tarde, que nenhuma das bases previstas no artigo 6.º cobre realmente a utilização feita.
O princípio da minimização, estabelecido no artigo 5.º do RGPD, exige limitar a recolha e o acesso aos dados estritamente necessários à finalidade prosseguida. Aplicado a um agente, este princípio traduz-se concretamente num perímetro de ferramentas e dados definido por tarefa, em vez de um acesso alargado concedido de uma vez por todas: um agente encarregado de redigir uma resposta a um cliente não precisa de acesso de leitura a toda a base de dados de salários, ainda que nada o impeça tecnicamente. A tentação, ao configurar um agente, é dar-lhe um acesso alargado para evitar ter de o ajustar tarefa a tarefa; é exatamente o contrário do que a minimização exige, e é também o que transforma um erro de configuração isolado numa exposição de dados em grande escala.
Quando um agente se apoia numa plataforma ou num modelo fornecido por um terceiro, esse terceiro atua na maior parte das vezes como subcontratante na aceção do artigo 28.º do RGPD, o que implica um contrato ou um acordo de tratamento que precise a natureza, a finalidade e a duração do tratamento, bem como as garantias prestadas. Verificar esse acordo antes de ligar um agente a dados pessoais continua a ser um passo distinto da verificação técnica da própria ferramenta. Quando esse terceiro ou os seus próprios subcontratantes se encontram fora da União Europeia, aplica-se o princípio geral relativo às transferências estabelecido no artigo 44.º do RGPD: uma transferência fora da União exige um mecanismo reconhecido, uma decisão de adequação, cláusulas contratuais-tipo ou outra garantia adequada, e esta verificação não depende de o tratamento ser feito por um agente em vez de por um software convencional.
Os direitos dos titulares dos dados não desaparecem porque um agente intervém na cadeia de tratamento. O direito de acesso do artigo 15.º do RGPD aplica-se aos dados que um agente tratou tal como aos tratados por qualquer outro sistema. Quando uma decisão produzida por um agente tem um efeito jurídico ou afeta significativamente uma pessoa sem uma intervenção humana real sobre essa decisão concreta, o artigo 22.º do RGPD regula especificamente este caso: a pessoa tem o direito de não ficar sujeita a uma decisão baseada exclusivamente num tratamento automatizado nestas condições, salvo as exceções previstas nesse mesmo artigo. Um agente que prepara uma recomendação revista depois por uma pessoa não se enquadra neste caso; um agente cujo resultado se torna a decisão sem uma revisão real enquadra-se diretamente nele.
O artigo 35.º do RGPD impõe uma avaliação de impacto sobre a proteção de dados quando um tratamento for suscetível de resultar num risco elevado para os direitos e liberdades das pessoas, nomeadamente em caso de avaliação sistemática, definição de perfis em grande escala ou tratamento de categorias especiais de dados. Um agente que combina várias fontes de dados pessoais, atua em grande escala ou influencia decisões individuais cumpre muitas vezes vários destes critérios ao mesmo tempo, mesmo quando cada tratamento considerado isoladamente parecia inofensivo. A avaliação de impacto torna-se então o local onde documentar a necessidade, a proporcionalidade e as medidas tomadas para reduzir o risco, antes de implementar o agente e não depois de um incidente.
O AI Act: calendário, níveis de risco e obrigações
O calendário de aplicação do AI Act, o Regulamento (UE) 2024/1689, foi-se precisando em várias etapas. As práticas proibidas do artigo 5.º, como a pontuação social generalizada ou certas técnicas de manipulação, aplicam-se desde 2 de fevereiro de 2025. As obrigações de governação para os modelos de IA de finalidade geral aplicam-se desde 2 de agosto de 2025. A data geral de aplicação do artigo 113.º, que cobre nomeadamente as obrigações de transparência do artigo 50.º, mantém-se em 2 de agosto de 2026. O regulamento designado Digital Omnibus, o Regulamento (UE) 2026/1744, que entrou em vigor em 27 de julho de 2026, adiou as obrigações ligadas aos sistemas de risco elevado do anexo III para 2 de dezembro de 2027, e as dos produtos regulados do anexo I para 2 de agosto de 2028.
O AI Act classifica os sistemas segundo a sua utilização e não segundo a sua tecnologia. O artigo 5.º proíbe certas práticas independentemente do sistema usado para as concretizar. O artigo 6.º, combinado com o anexo III, define os casos em que um sistema passa a ser de risco elevado: recrutamento e gestão de trabalhadores, acesso a serviços essenciais, avaliação de crédito, ou ainda certas utilizações em matéria de justiça e ordem pública. Um agente que automatiza uma etapa de recrutamento, por exemplo a triagem de candidaturas antes de uma entrevista humana, pode entrar nesta classificação mesmo que se apresente como uma simples ferramenta de apoio à decisão; a classificação depende da utilização real, não da forma como a ferramenta é apresentada.
O artigo 50.º impõe uma informação clara às pessoas quando interagem com um sistema de IA ou recebem um conteúdo por ele gerado, para os casos que cobre. Para os sistemas classificados de risco elevado, o artigo 14.º impõe uma supervisão humana efetiva, com a possibilidade real de interromper o sistema ou descartar um resultado antes de este produzir um efeito. Esta possibilidade de interrupção só vale se uma pessoa dispuser do tempo, da informação e do direito real de a exercer: um botão de paragem que existe tecnicamente mas que ninguém usa, por falta de tempo para rever os resultados do agente antes de agirem, não satisfaz o espírito deste artigo.
O artigo 3.º distingue o fornecedor, que desenvolve um sistema de IA e o coloca no mercado ou em serviço em seu próprio nome, do responsável pela implementação, que o utiliza sob a sua própria autoridade no âmbito das suas atividades. Uma empresa que constrói e comercializa um agente com a sua própria marca atua como fornecedor e assume as obrigações correspondentes, nomeadamente documentais. Uma empresa que utiliza um agente fornecido por um terceiro para as suas próprias necessidades internas atua geralmente como responsável pela implementação, com obrigações centradas na utilização que dele faz, na supervisão humana e na informação das pessoas em causa. Estes dois papéis nem sempre se excluem: a mesma organização pode ser responsável pela implementação de um agente que compra e fornecedora de outro que desenvolve e disponibiliza a terceiros.
| Obrigação | Data |
|---|---|
| Práticas proibidas (artigo 5.º) | 2 de fevereiro de 2025 |
| Governação dos modelos de finalidade geral | 2 de agosto de 2025 |
| Transparência (artigo 50.º) e aplicação geral (artigo 113.º) | 2 de agosto de 2026 |
| Risco elevado, anexo III (adiado pelo Digital Omnibus) | 2 de dezembro de 2027 |
| Risco elevado, anexo I, produtos regulados | 2 de agosto de 2028 |
Check-list antes de implementar um agente
A tabela seguinte retoma, para cada exigência referida acima, a pergunta a colocar antes de implementar um agente sobre dados pessoais ou numa utilização que o possa classificar de risco elevado, e a prova concreta a conservar para poder responder a uma questão de uma autoridade de controlo ou de um cliente que audite o tratamento. Nenhuma destas provas substitui uma análise jurídica completa: dão um ponto de partida documentado em vez de uma conclusão de conformidade.
| Exigência | Pergunta a colocar | Prova a conservar |
|---|---|---|
| Base legal (artigo 6.º RGPD) | Em que base legal trata o agente os dados pessoais? | O motivo documentado no registo de atividades de tratamento. |
| Minimização (artigo 5.º RGPD) | O agente tem acesso a mais ferramentas ou dados do que a sua tarefa exige? | O perímetro de acesso escrito para cada agente ou cada tarefa. |
| Subcontratação e transferências (artigos 28.º e 44.º RGPD) | Um acordo de tratamento cobre o fornecedor do agente, e um mecanismo cobre uma eventual transferência para fora da UE? | O acordo de tratamento ou as cláusulas contratuais-tipo assinadas. |
| Classificação de risco (artigo 6.º e anexo III do AI Act) | A utilização do agente corresponde a um caso previsto no anexo III? | A análise de classificação documentada antes da implementação. |
| Supervisão humana (artigo 14.º do AI Act) | Uma pessoa pode realmente interromper o agente ou descartar o seu resultado antes de produzir efeito? | O procedimento de interrupção e o seu histórico de utilização real. |
| Transparência (artigo 50.º do AI Act) | As pessoas em causa sabem que estão a interagir com um sistema de IA? | O texto informativo mostrado à pessoa em causa. |
O que a Atipol oferece, e o que não faz
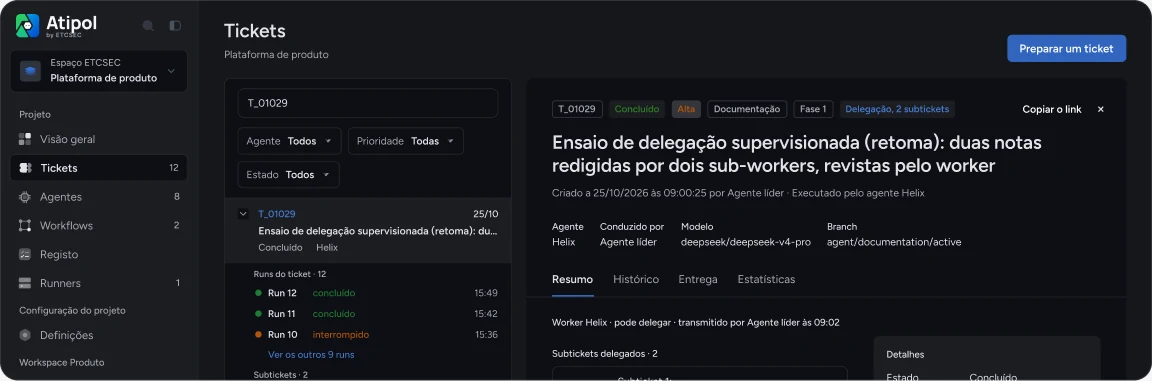
A Atipol conserva o histórico de cada ticket e das decisões de revisão que o validaram, o que deixa um rasto de quem pediu o quê e quem aprovou o quê antes de uma ação ser integrada. O conteúdo dos projetos é cifrado com uma chave própria da organização, e as chamadas MCP consideradas sensíveis são submetidas ao acordo explícito do agente líder antes da execução, em vez de serem executadas e registadas só depois. Cada ticket tem um perímetro de ficheiros e critérios de aceitação escritos antes do lançamento do agente, o que documenta, por construção, o que um agente tinha o direito de fazer para essa tarefa concreta.
Estes elementos fornecem um rasto utilizável para documentar uma supervisão humana real e um perímetro de acesso definido, duas expectativas concretas do RGPD e do AI Act descritas acima. No entanto, não tornam uma organização conforme com o RGPD ou com o AI Act, e a Atipol não substitui nem uma avaliação de impacto, nem o parecer de um jurista, nem a decisão de uma autoridade de controlo. Verificar a base legal de um tratamento, classificar o nível de risco de uma utilização ou redigir uma avaliação de impacto continuam a ser decisões que só a sua organização, com o seu próprio aconselhamento, pode tomar.
Perguntas frequentes
Um agente de IA é um subcontratante na aceção do RGPD?
O agente é uma ferramenta; é o fornecedor da plataforma ou do modelo que pode ser subcontratante na aceção do artigo 28.º. Verifique os seus contratos e os seus acordos de tratamento de dados.
O meu agente tem de cumprir o AI Act se apenas automatizar uma tarefa interna?
Sim: a classificação depende da utilização real, não do facto de o agente se manter interno à organização. Uma utilização coberta pelo anexo III mantém-se de risco elevado mesmo internamente.
É preciso uma avaliação de impacto para cada agente?
Não, apenas quando o tratamento apresentar um risco elevado na aceção do artigo 35.º do RGPD, por exemplo uma definição de perfis em grande escala ou uma avaliação sistemática das pessoas.
As obrigações de risco elevado do AI Act foram anuladas pelo Digital Omnibus?
Não, adiadas: para 2 de dezembro de 2027 no caso do anexo III e 2 de agosto de 2028 no caso do anexo I. O adiamento dá tempo, não elimina nenhuma obrigação.
Quem é fornecedor e quem é responsável pela implementação ao usar um agente de terceiros?
Se desenvolver e comercializar o agente com o seu próprio nome, é fornecedor na aceção do artigo 3.º. Se o utilizar para as suas próprias necessidades, é geralmente responsável pela implementação.
A Atipol torna a minha organização conforme com o RGPD e o AI Act?
Não: a Atipol documenta o perímetro, a revisão e o rasto de uma supervisão humana, mas não substitui nem uma análise jurídica nem uma decisão de conformidade própria da sua organização.
Fontes
- RGPD, artigo 6.º (licitude do tratamento)
- RGPD, artigo 5.º (minimização dos dados)
- RGPD, artigo 28.º (subcontratante)
- RGPD, artigo 44.º (princípio geral aplicável às transferências)
- RGPD, artigo 15.º (direito de acesso)
- RGPD, artigo 22.º (decisão individual automatizada)
- RGPD, artigo 35.º (avaliação de impacto)
- AI Act, artigo 5.º (práticas proibidas)
- AI Act, artigo 6.º (classificação de risco elevado)
- AI Act, artigo 3.º (fornecedor e responsável pela implementação)
- AI Act, artigo 14.º (supervisão humana)
- AI Act, artigo 50.º (transparência)
- AI Act, artigo 113.º (calendário de aplicação)
- Regulamento (UE) 2026/1744, Digital Omnibus, texto consolidado do AI Act
Para um quadro completo de governação para além do RGPD e do AI Act, consulte o nosso guia de governação de agentes de IA.
Para a segurança das próprias chamadas MCP, consulte o nosso artigo sobre segurança MCP.
A demo pública mostra uma organização fictícia em funcionamento, sem conta. O plano gratuito inclui um projeto, três agentes e um agent lead.