
MCP-Sicherheit: 12 Kontrollen, bevor Sie einen Server an Ihre Agenten anbinden

MCP ist an sich weder sicher noch gefährlich: Alles hängt von den angebundenen Servern ab und davon, was man ihnen erlaubt. Von knapp 8.000 im Internet erreichbaren MCP-Servern haben 40 % keinerlei Authentifizierung. Lassen Sie bekannte Server zu, Tool für Tool, mit menschlicher Freigabe für sensible Aktionen und einem Protokoll der Aufrufe.
Was ist ein MCP-Server, und warum vergrößert er die Angriffsfläche
Das Model Context Protocol (MCP) ist ein offenes Protokoll, das einem KI-Agenten erlaubt, externe Tools aufzurufen: eine Datei lesen, eine Datenbank abfragen, eine Nachricht senden, eine Aktion in einem anderen Dienst auslösen. Jeder MCP-Server, der an einen Agenten angebunden wird, fügt einen weiteren Zugang zwischen diesem Agenten und dem Rest des Informationssystems hinzu, mit eigenen Tools, eigenen Rechten und oft einem eigenen Authentifizierungstoken. Vor MCP las und schrieb ein Code-Agent Dateien in einem Repository; mit einem MCP-Server, der an einen Speicherplatz, einen Messenger oder ein Tracking-Tool angebunden ist, kann derselbe Agent weit über diesen ursprünglichen Rahmen hinaus handeln, mit denselben Folgen wie bei einem schlecht abgegrenzten Dienstkonto.
Drei Elemente verändern konkret die Angriffsfläche eines Agenten, sobald ein MCP-Server angebunden ist. Die Tools zuerst: Jede vom Server bereitgestellte Funktion wird zu einer Aktion, die der Agent auslösen kann, manchmal ohne dass der menschliche Bediener genau weiß, welche davon in einem bestimmten Moment gewählt wurde. Die Zugriffe danach: Ein mit einer Datenbank oder einem Dateispeicher verbundener Server gibt dem Agenten oft einen weiteren Spielraum, als das laufende Ticket tatsächlich braucht, besonders wenn der Server keine feinere Granularität als einen vollständigen Zugriff anbietet. Die Tokens zuletzt: Der Server trägt oder leitet eine Authentifizierung zum System weiter, das er bereitstellt, und ein schlecht isoliertes oder schlecht geprüftes Token wird zu einem einzigen Angelpunkt zwischen einem Agenten und Rechten, die ihm niemals direkt gehören sollten.
Die MCP-Spezifikation empfiehlt, dass ein Mensch jeden Tool-Aufruf ablehnen kann, bevor er ausgeführt wird, genau weil sich diese drei Elemente schnell summieren. MCP ist an sich weder sicherer noch gefährlicher als eine andere Integration: Das Risiko kommt von den angebundenen Servern und den Rechten, die man ihnen lässt, nicht vom Protokoll selbst. Ein auf das Lesen eines einzigen Ordners beschränkter Server, mit einem eigenen Token und einer eingeschränkten Tool-Liste, legt kaum mehr offen, als der Agent ohnehin schon hatte. Derselbe Server, konfiguriert mit vollem Zugriff auf eine Produktionsdatenbank, einem mit anderen Zwecken geteilten Token und ohne jede Liste dessen, was er darf, verwandelt eine einfache Tool-Erweiterung in ein Risiko, das weit über den Agenten hinausgeht, der es nutzt.
Nehmen wir ein konkretes Beispiel: Ein Entwicklungsagent ist an einen MCP-Dateisystem-Server angebunden, der aus Bequemlichkeit auf dem persönlichen Ordner des Nutzers eingerichtet wurde statt allein auf dem Projekt-Repository. Das laufende Ticket verlangt nur, eine Konfigurationsdatei zu lesen, aber der Agent kann technisch jede andere Datei im selben Ordner auflisten und lesen, einschließlich eines privaten Schlüssels oder einer dort versehentlich vergessenen Passwortliste. Nichts im Protokoll verhindert diesen weiten Spielraum; die Konfiguration des Servers entscheidet darüber, nicht MCP selbst, ob der tatsächlich gewährte Spielraum dem wirklichen Bedarf des Tickets entspricht.
Die dokumentierten Risiken
Vier Risikokategorien tauchen regelmäßig in der öffentlichen Forschung zu MCP und in den Arbeiten von OWASP zu Anwendungen auf Basis von Sprachmodellen auf. Jede wurde bereits außerhalb eines Labors beobachtet, nicht nur theoretisch gezeigt, und jede bleibt direkt mit einem der drei oben beschriebenen Elemente verbunden: den Tools, den Zugriffen oder den Tokens.
Das erste Risiko ist Tool Poisoning: Ein bösartiger oder kompromittierter MCP-Server schmuggelt in die Beschreibung eines Tools, die der Agent liest, versteckte Anweisungen, die der Mensch nie zu sehen bekommt. Im April 2025 dokumentierte das Forschungslabor Invariant Labs einen realen Angriff auf einen mit WhatsApp verbundenen MCP-Server: Ein Nebentool, präsentiert als einfacher „Fakt des Tages“, trug eine versteckte Anweisung, die den Agenten dazu brachte, Empfänger und Inhalt einer ausgehenden Nachricht stillschweigend zu ändern und so den Gesprächsverlauf über WhatsApp selbst an den Angreifer zu exfiltrieren. Der Bericht stellt fest, dass mehrere verbreitete MCP-Clients diese Anweisung ausführten, ohne dass ein Signal den Nutzer warnte. Die Lehre betrifft keinen bestimmten Anbieter: Sie betrifft die Tatsache, dass ein Agent die Beschreibung eines Tools wie jede andere Anweisung liest, sofern sein Bediener dies nicht ausdrücklich verhindert. Diese Art von Angriff funktioniert genau deshalb, weil ein als harmlos eingestuftes Nebentool neben einem empfindlicheren Server bestehen kann, ohne dass eine Schranke trennt, was der eine lesen und der andere schreiben darf.
Das zweite Risiko ist die Token-Weiterreichung und das Problem des „Confused Deputy“: Ein MCP-Server reicht ein Token an einen Drittdienst weiter, ohne zu prüfen, ob es für ihn selbst ausgestellt wurde, oder handelt mit Rechten, die nicht seine eigenen sind, weil ein Angreifer ihn dazu gebracht hat, sie sich zu leihen. Die MCP-Spezifikation beschreibt dieses Szenario genau für Server, die als OAuth-Proxy zu einer Dritt-API mit einer einzigen, statischen Client-ID fungieren: Ohne eine pro Client geprüfte Zustimmung kann ein Angreifer den Server in seinem Namen gegenüber dem entfernten Dienst handeln lassen. Die Spezifikation verbietet die Token-Weiterreichung deshalb ausdrücklich und verlangt, dass ein Server jedes Token direkt bei seinem Aussteller prüft, statt es ungeprüft weiterzureichen. Derselbe Grundsatz gilt auch außerhalb des OAuth-Proxy-Falls: Jeder MCP-Server, der ein Token akzeptiert, ohne zu prüfen, ob es wirklich für ihn bestimmt war, öffnet die Tür für einen kompromittierten Drittdienst, der sich die Identität des Agenten leihen kann, um weit über das hinaus zu handeln, was dessen Bediener genehmigt hat.
Das dritte Risiko ist der Schatten-Server: Ein Entwickler installiert einen MCP-Server auf seinem Rechner oder innerhalb eines Projekts, etwa um sich mit einer Produktionsdatenbank oder einem internen Speicherplatz zu verbinden, ohne dass das Sicherheitsteam oder die Organisation davon je erfahren oder seine Rechte geprüft hätten. Eine öffentliche Studie, die fast 8.000 im Internet erreichbare MCP-Server erfasste, stellte fest, dass 40 % von ihnen überhaupt keine Authentifizierung verlangten, was bedeutet, dass ein ungeprüft installierter Server weit über den Rechner oder das Projekt hinaus erreichbar bleiben kann, für das er hinzugefügt wurde, manchmal dauerhaft. Dieselbe Arbeit stellt fest, dass der Mangel an Authentifizierung ebenso vergessene Testserver im Netz betrifft wie Server, die, ohne dass es jemand wirklich entschieden hätte, mit echten Daten verbunden sind; die regelmäßige Überprüfung bereits angebundener Server zählt daher genauso viel wie die Prüfung bei der allerersten Anbindung.
Das vierte Risiko ist übermäßige Exposition: Ein für eine präzise Aufgabe gedachtes Tool, etwa das Lesen einer Konfigurationsdatei, gewährt in Wirklichkeit Zugriff auf einen ganzen Ordner, eine vollständige Datenbank oder eine Produktionsinstanz, weil der Server keine feinere Granularität als einen pauschalen Zugriff anbietet. OWASP ordnet dieses Risiko unter übermäßige Handlungsfreiheit (excessive agency) in seinen Empfehlungen für Anwendungen auf Basis von Sprachmodellen ein: Ein Agent, der mehr kann, als sein Ticket verlangt, kann dies eines Tages tatsächlich tun, sei es durch eine manipulierte Anweisung oder durch einen einfachen Denkfehler darüber, welches Tool zu verwenden ist. Ein schlecht abgegrenztes Datei-Lesetool kann so Zugriff auf eine gesamte Kundendatenbank gewähren statt auf den einzelnen vom Ticket erwarteten Datensatz, ohne dass eine einzige Zeile Code des Agenten je ausdrücklich einen solchen Spielraum verlangt hätte.
Die Kontrollen, bevor Sie einen Server anbinden
Sechs Kontrollen decken den Großteil der oben dokumentierten Risiken ab. Keine hängt von einem bestimmten MCP-Server-Anbieter ab, und jede adressiert ein präzises Risiko statt einer allgemeinen Vorsichtsempfehlung.
Geheimnisse, also die Schlüssel und Tokens, die ein MCP-Server verwendet, müssen außerhalb des versionierten Quellcodes und außerhalb des an das Modell gesendeten Prompts bleiben: Ein in einer Konfigurationsdatei oder im Kontext eines Agenten sichtbares Geheimnis kann kopiert, erneut gelesen oder an Dritte weitergegeben werden, ohne dass dafür eine vorsätzlich böswillige Handlung nötig wäre. Die menschliche Freigabe für sensible Aktionen, etwa einen Schreibzugriff in der Produktion oder das Senden einer Nachricht nach außen, fügt einen Haltepunkt ein, bevor eine irreversible Aktion ausgeführt wird, genau dort, wo eine manipulierte Anweisung den größten Schaden anrichten würde. Das Protokoll jedes Aufrufs schließlich verhindert für sich allein keinen Vorfall, verwandelt aber eine unbeantwortbare Frage, etwa was dieser Agent wann getan hat, in eine Suche von wenigen Minuten in einer exportierbaren Historie.
Diese sechs Kontrollen gehören vor die Anbindung eines Servers, nicht nach einem ersten Vorfall: Eine nachträglich beschlossene Liste zugelassener Tools macht bereits erfolgte Aufrufe nicht ungeschehen, und ein nach einem Datenleck hinzugefügtes Protokoll hilft nicht mehr zu erkennen, was wirklich gelesen oder geschrieben wurde. Am einfachsten zuerst umzusetzen bleibt die Liste zugelassener Tools pro Agent: Ein Agent, der nur die vom Ticket benötigten Tools aufrufen kann, kann durch einen Denkfehler oder eine manipulierte Anweisung kein anderes verwenden, das sein Bediener nie genehmigt hat.
Die Trennung der Verbindungen pro Projekt verdient besondere Aufmerksamkeit in Organisationen, die mehrere Projekte mit MCP-Agenten betreiben: Eine zwischen zwei Projekten geteilte Verbindung setzt das eine den Rechten und Risiken des anderen aus, selbst wenn beide zur selben Organisation gehören. Die Prüfung der Server vor der Anbindung bleibt die einzige Kontrolle, die wirkt, bevor der Server überhaupt läuft: Sie prüft den Herausgeber, die Version und den Umfang der deklarierten Tools, genau das, was es ermöglicht hätte, das Nebentool des WhatsApp-Angriffs zu erkennen, bevor es angebunden wurde.
| Risiko | Kontrolle | Wer trägt sie |
|---|---|---|
| Missbrauch von Rechten durch einen Agenten | Liste zugelassener Tools pro Agent | Agent Lead, im Stellenprofil |
| Irreversible Aktion ohne Aufsicht ausgelöst | Menschliche Freigabe für sensible Aufrufe | Menschlicher Bediener |
| Diebstahl von Geheimnissen, Token oder offengelegtem Schlüssel | Geheimnisse außerhalb von Code und Prompt | Sicherheitsteam |
| Fehlender Nachweis nach einem Vorfall | Protokoll jedes Aufrufs | Agent Lead |
| Rechte-Leck zwischen zwei Projekten | Trennung der Verbindungen pro Projekt | Administrator der Organisation |
| Schatten-Server ohne Prüfung hinzugefügt | Serverprüfung vor der Anbindung | Sicherheitsteam |
Wie Atipol vorgeht
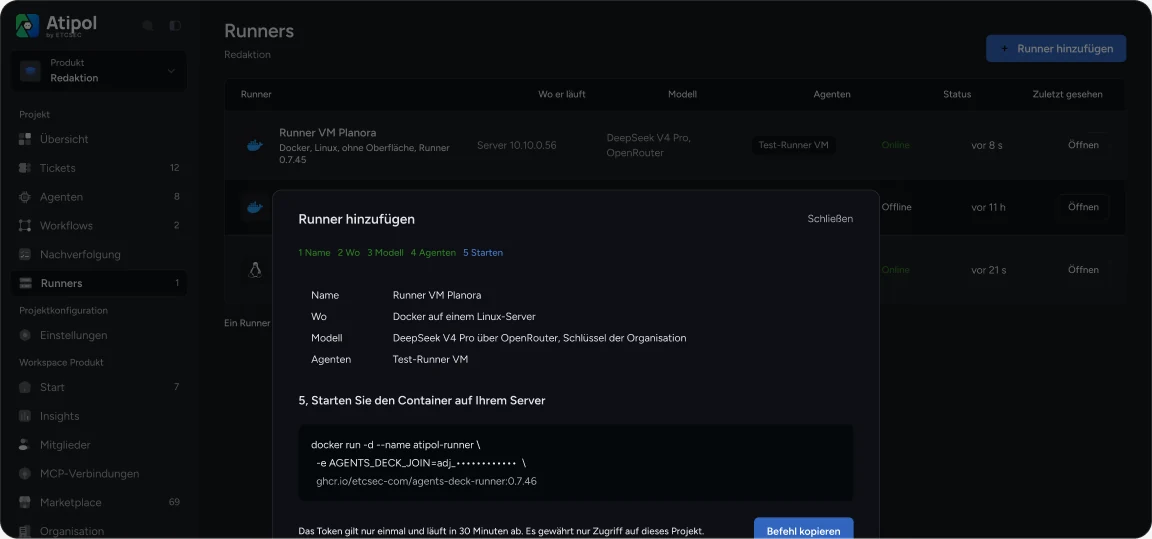
In Atipol verfügt jeder Agent über ein eigenes MCP-Profil: die Liste der Tools, die er aufrufen darf, zugewiesen Stelle für Stelle statt dem gesamten Projekt. Ein für Code-Reviews zuständiger Agent hat nicht denselben Tool-Zugriff wie ein für das Deployment zuständiger Agent, auch wenn beide gleichzeitig am selben Projekt arbeiten. Die MCP-Verbindungen selbst werden auf Workspace-Ebene verwaltet, was verhindert, dass eine für ein Projekt hinzugefügte Verbindung ohne ausdrückliche Entscheidung anderswo verfügbar wird, und dem Team einen einheitlichen Überblick über das tatsächlich Angebundene gibt.
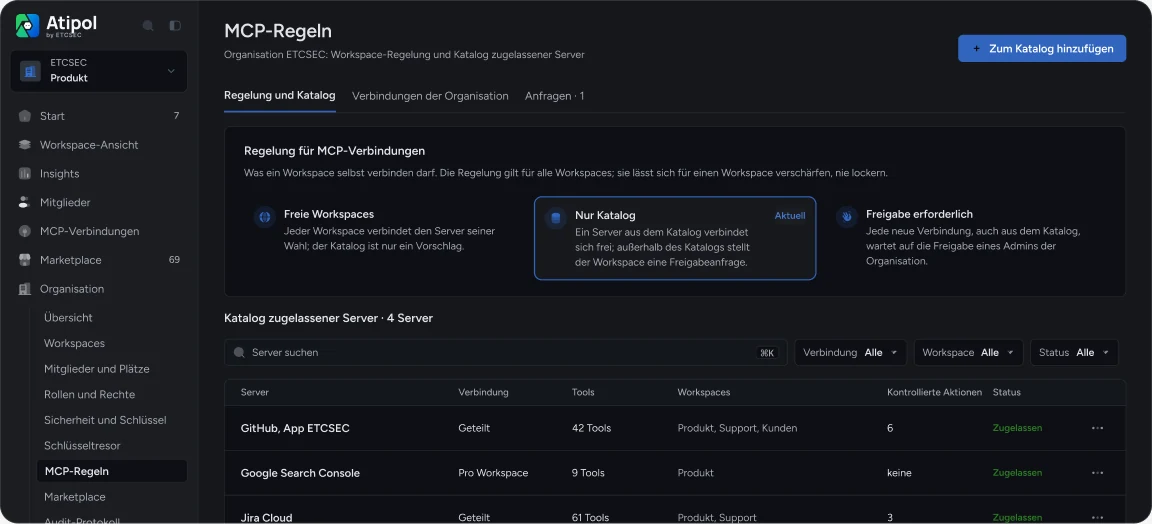
Die MCP-Regeln werden auf Organisationsebene festgelegt: Ein Workspace kann sie strenger anwenden, aber nie Agent für Agent umgehen, was verhindert, dass eine für ein eiliges Projekt geöffnete lokale Ausnahme stillschweigend zur Regel für alle anderen wird. Verlangt ein MCP-Aufruf eine Freigabe, erteilt oder verweigert sie der Lead-Agent des Projekts, mit dem Kontext des Tickets vor Augen statt eines isolierten Aufrufs ohne Erklärung; eine unbeantwortete Anfrage verfällt nach 30 Minuten ohne Antwort, statt unbegrenzt offen zu bleiben, während ein Mensch anderswo beschäftigt ist.
Die für MCP-Verbindungen verwendeten Schlüssel werden in einem unter dem Organisationsschlüssel verschlüsselten Tresor aufbewahrt, nie im Klartext in einer Konfigurationsdatei oder im an ein Modell übermittelten Kontext gezeigt, was dem Prompt selbst im Falle eines Lecks jeden Wert nimmt. Atipol erkennt nicht von sich aus außerhalb der Plattform installierte MCP-Server und ersetzt keine Sicherheitsprüfung der Server selbst: Es steuert die Verbindungen und Aufrufe, die über sein eigenes Regelwerk laufen, nicht das, was vollständig außerhalb davon geschieht.
Häufige Fragen
Ist ein lokaler MCP-Server sicherer?
Er verringert die Angriffsfläche im Netzwerk, nicht das Missbrauchsrisiko: Ein lokaler Server mit zu vielen Rechten oder einem geteilten Token bleibt gefährlich. Der Standort des Servers ersetzt nie eine Liste zugelassener Tools und eine Prüfung vor der Anbindung.
Wie auditiert man MCP-Aufrufe?
Mit einem Protokoll, das jeden Aufruf mit einem Agenten, einem Ticket und einem Ergebnis verknüpft. In Atipol begleitet dieses Protokoll die menschliche Freigabe, die der Lead-Agent für die Aufrufe erteilt oder verweigert hat, die sie verlangten.
Braucht man ein MCP-Gateway?
Ein Gateway filtert die Aufrufe auf Netzwerkebene; es sagt nicht, wer den Aufruf angefragt hat, in welchem Ticket oder nach welchen Kriterien. Atipol steuert diese zweite Ebene, ergänzend zu einem Gateway, falls Ihre Organisation bereits eines nutzt.
Was ist Token-Weiterreichung (Token Passthrough)?
Das ist der Fall, in dem ein MCP-Server ein Token akzeptiert, das nicht als für ihn ausgestellt geprüft wurde, und es an einen anderen Dienst weiterreicht. Die MCP-Spezifikation verbietet dies ausdrücklich, da diese Weiterreichung das Konto offenlegt, auf dessen Namen das Token ausgestellt wurde.
Wer genehmigt einen sensiblen MCP-Aufruf bei Atipol?
Der Lead-Agent des Projekts genehmigt oder verweigert jeden MCP-Aufruf, der dies verlangt. Eine unbeantwortete Anfrage verfällt nach 30 Minuten, statt unbegrenzt offen zu bleiben.
Wie vermeidet man Schatten-MCP-Server?
Indem man die Anbindung eines neuen Servers einer vorherigen Prüfung vorbehält und die Verbindungen pro Projekt trennt, damit ein für einen Zweck installierter Server nicht ohne ausdrückliche Entscheidung anderswo erreichbar wird.
Quellen
- MCP-Spezifikation, Security Best Practices
- „Exposed by Design“, arXiv 2608.00150
- OWASP GenAI, Excessive Agency (LLM06:2025)
- Invariant Labs, WhatsApp MCP Exploited, 04/2025
Um diese Kontrollen mit einem vollständigen Governance-Rahmenwerk zu verbinden, lesen Sie unseren Leitfaden zur Governance von KI-Agenten.
Was diese Kontrollen in der Praxis kosten, lesen Sie in unserem Artikel zu den Kosten von KI-Agenten.
Die öffentliche Demo zeigt eine fiktive Organisation im laufenden Betrieb, ohne Konto. Der kostenlose Tarif umfasst ein Projekt, drei Agenten und einen Agent Lead.