
IA agentique, RGPD et AI Act : ce qui s’applique en 2026 et 2027

Un agent IA n'est ni conforme ni non conforme en soi : c'est son usage qui l'est. Le RGPD et l'AI Act s'appliquent dès qu'un agent traite des données personnelles ou agit dans un usage classé à haut risque. Les obligations « haut risque » de l'AI Act s'appliquent à partir du 2 décembre 2027 pour l'annexe III et du 2 août 2028 pour l'annexe I.
Pourquoi un agent qui agit change la question
Un assistant conversationnel répond à une question et attend la suivante : il n'a, par défaut, ni mémoire persistante entre deux échanges, ni accès à des outils capables d'agir sur un système extérieur, ni capacité à décider seul d'une prochaine étape. Un agent IA agentique change cette donne sur trois points à la fois. Il peut recevoir un accès à des outils réels : lire et écrire des fichiers, appeler une API, envoyer un message, modifier une base de données. Il peut conserver un contexte entre plusieurs étapes, parfois sur plusieurs jours, ce qui veut dire que des données personnelles lues à une étape peuvent influencer une décision prise bien plus tard. Il peut enfin enchaîner plusieurs actions sans qu'une personne ne valide chacune d'entre elles, ce qui déplace une partie de la responsabilité de l'instant de la décision vers la configuration qui l'a rendue possible en amont.
Ces trois caractéristiques, accès à des outils, mémoire de contexte et autonomie d'enchaînement, ne posent pas un problème juridique nouveau en soi : le RGPD s'applique de la même façon à un traitement automatisé qu'à un traitement manuel, et l'AI Act ne distingue pas un agent d'un modèle selon le vocabulaire utilisé pour le décrire. Ce qui change, c'est la surface que ces caractéristiques exposent. Un agent qui a accès à un outil de messagerie et à une base clients peut, en une seule tâche, lire des données personnelles, les recouper, puis agir sur leur base : la question RGPD ne porte plus sur une lecture isolée mais sur une chaîne d'opérations. Du côté de l'AI Act, un agent qui prend une décision ayant un effet sur une personne, par exemple un tri de candidatures ou une évaluation de risque, peut entrer dans la classification à haut risque indépendamment de la technologie sous-jacente.
C'est pour cette raison que les deux textes se lisent désormais ensemble plutôt que l'un après l'autre : une organisation qui déploie un agent ne peut plus traiter la question RGPD et la question AI Act comme deux dossiers séparés, puisque le périmètre d'accès qui satisfait la minimisation du RGPD est aussi ce qui réduit l'exposition au titre de l'AI Act, et que la surveillance humaine exigée par l'AI Act documente, dans le même mouvement, une partie de ce qu'une analyse d'impact RGPD cherche à vérifier. Les sections suivantes détaillent chaque texte séparément, avant de les relier dans une même check-list.
Le RGPD appliqué aux agents IA
Avant de donner à un agent l'accès à des données personnelles, la première question reste celle que pose l'article 6 du RGPD pour tout traitement : sur quelle base légale repose-t-il ? L'exécution d'un contrat, l'intérêt légitime ou le consentement ne se présument pas du seul fait qu'un agent automatise une tâche auparavant faite à la main ; la base légale valable pour un traitement manuel reste à vérifier pour sa version automatisée, parce que le volume, la vitesse et le recoupement de données que permet un agent peuvent changer l'équilibre entre l'intérêt poursuivi et les droits de la personne concernée. Documenter cette base légale avant de connecter un agent à une source de données personnelles évite de découvrir, après coup, qu'aucune des bases prévues à l'article 6 ne couvre réellement l'usage fait.
Le principe de minimisation, posé par l'article 5 du RGPD, demande de limiter la collecte et l'accès aux données strictement nécessaires à la finalité poursuivie. Appliqué à un agent, ce principe se traduit concrètement par un périmètre d'outils et de données défini par tâche plutôt que par un accès large donné une fois pour toutes : un agent chargé de rédiger une réponse client n'a pas besoin d'un accès en lecture à l'ensemble de la base de paie, même si rien, techniquement, ne l'en empêche. La tentation, en configurant un agent, est de lui donner un accès large pour éviter d'avoir à l'ajuster tâche par tâche ; c'est exactement l'inverse de ce que demande la minimisation, et c'est aussi ce qui transforme une erreur de configuration isolée en exposition de données à grande échelle.
Quand un agent s'appuie sur une plateforme ou un modèle fourni par un tiers, ce tiers agit le plus souvent comme sous-traitant au sens de l'article 28 du RGPD, ce qui suppose un contrat ou un accord de traitement précisant la nature, la finalité et la durée du traitement, ainsi que les garanties apportées. Vérifier cet accord avant de connecter un agent à des données personnelles reste une étape distincte de la vérification technique de l'outil lui-même. Quand ce tiers ou ses propres sous-traitants sont situés hors de l'Union européenne, le principe général des transferts posé par l'article 44 du RGPD s'applique : un transfert hors de l'Union suppose un mécanisme reconnu, décision d'adéquation, clauses contractuelles types ou autre garantie appropriée, et cette vérification ne dépend pas du fait que le traitement soit fait par un agent plutôt que par un logiciel classique.
Les droits des personnes concernées ne disparaissent pas parce qu'un agent intervient dans la chaîne de traitement. Le droit d'accès de l'article 15 du RGPD s'applique aux données qu'un agent a traitées comme à celles traitées par tout autre système. Quand une décision produite par un agent a un effet juridique ou affecte significativement une personne sans intervention humaine réelle sur cette décision précise, l'article 22 du RGPD encadre spécifiquement ce cas : la personne a le droit de ne pas être soumise à une décision fondée exclusivement sur un traitement automatisé dans ces conditions, sauf exceptions prévues par ce même article. Un agent qui prépare une recommandation revue ensuite par une personne n'entre pas dans ce cas ; un agent dont la sortie devient la décision sans relecture réelle y entre directement.
L'article 35 du RGPD impose une analyse d'impact relative à la protection des données quand un traitement est susceptible d'engendrer un risque élevé pour les droits et libertés des personnes, notamment en cas d'évaluation systématique, de profilage à grande échelle ou de traitement de catégories particulières de données. Un agent qui combine plusieurs sources de données personnelles, qui agit à grande échelle ou qui influence des décisions individuelles coche souvent plusieurs de ces critères à la fois, même quand chacun des traitements pris isolément semblait anodin. L'analyse d'impact devient alors l'endroit où documenter la nécessité, la proportionnalité et les mesures prises pour réduire le risque, avant de déployer l'agent plutôt qu'après un incident.
L'AI Act : calendrier, niveaux de risque et obligations
Le calendrier d'application de l'AI Act, le règlement (UE) 2024/1689, s'est précisé en plusieurs étapes. Les pratiques interdites de l'article 5, comme la notation sociale généralisée ou certaines techniques de manipulation, s'appliquent depuis le 2 février 2025. Les obligations de gouvernance pour les modèles d'IA à usage général s'appliquent depuis le 2 août 2025. La date générale d'application de l'article 113, qui couvre notamment les obligations de transparence de l'article 50, reste le 2 août 2026. Le règlement dit Digital Omnibus, le règlement (UE) 2026/1744, entré en vigueur le 27 juillet 2026, a reporté les obligations liées aux systèmes à haut risque de l'annexe III au 2 décembre 2027, et celles des produits réglementés de l'annexe I au 2 août 2028.
L'AI Act classe les systèmes selon leur usage plutôt que selon leur technologie. L'article 5 interdit certaines pratiques quel que soit le système utilisé pour les mettre en œuvre. L'article 6, combiné à l'annexe III, définit les cas où un système devient à haut risque : recrutement et gestion des travailleurs, accès à des services essentiels, évaluation de solvabilité, ou encore certains usages en matière de justice et de maintien de l'ordre. Un agent qui automatise une étape de recrutement, par exemple le tri de candidatures avant un entretien humain, peut entrer dans cette classification même s'il se présente comme un simple outil d'aide à la décision ; la classification dépend de l'usage réel, pas de la façon dont l'outil est présenté.
L'article 50 impose une information claire des personnes lorsqu'elles interagissent avec un système d'IA ou reçoivent un contenu qu'il a généré, pour les cas qu'il couvre. Pour les systèmes classés à haut risque, l'article 14 impose une surveillance humaine effective, avec la possibilité réelle d'interrompre le système ou d'écarter une sortie avant qu'elle ne produise un effet. Cette possibilité d'interruption ne vaut que si une personne dispose du temps, de l'information et du droit réel de l'exercer : un bouton d'arrêt qui existe techniquement mais que personne n'utilise jamais, faute de temps pour relire les sorties de l'agent avant qu'elles n'agissent, ne satisfait pas l'esprit de cet article.
L'article 3 distingue le fournisseur, qui développe un système d'IA et le met sur le marché ou en service sous son propre nom, du déployeur, qui l'utilise sous son autorité dans le cadre de ses activités. Une entreprise qui construit et commercialise un agent sous sa propre marque agit comme fournisseur et porte les obligations correspondantes, notamment documentaires. Une entreprise qui utilise un agent fourni par un tiers pour ses propres besoins internes agit généralement comme déployeur, avec des obligations centrées sur l'usage qu'elle en fait, la surveillance humaine et l'information des personnes concernées. Ces deux rôles ne s'excluent pas toujours : une même organisation peut être déployeur pour un agent qu'elle achète et fournisseur pour un autre qu'elle développe et met à disposition de tiers.
| Obligation | Date |
|---|---|
| Pratiques interdites (article 5) | 2 février 2025 |
| Gouvernance des modèles à usage général | 2 août 2025 |
| Transparence (article 50) et application générale (article 113) | 2 août 2026 |
| Haut risque, annexe III (reporté par le Digital Omnibus) | 2 décembre 2027 |
| Haut risque, annexe I, produits réglementés | 2 août 2028 |
Check-list avant de déployer un agent
Le tableau suivant reprend, pour chaque exigence évoquée plus haut, la question à se poser avant de déployer un agent sur des données personnelles ou dans un usage qui pourrait le classer à haut risque, et la preuve concrète à conserver pour pouvoir répondre à une question d'une autorité de contrôle ou d'un client qui audite le traitement. Aucune de ces preuves ne remplace une analyse juridique complète : elles donnent un point de départ documenté plutôt qu'une conclusion de conformité.
| Exigence | Question à se poser | Preuve à conserver |
|---|---|---|
| Base légale (article 6 RGPD) | Sur quelle base légale l'agent traite-t-il des données personnelles ? | Le motif documenté dans le registre de traitement. |
| Minimisation (article 5 RGPD) | L'agent a-t-il accès à plus d'outils ou de données que sa tâche ne l'exige ? | Le périmètre d'accès écrit pour chaque agent ou chaque tâche. |
| Sous-traitance et transferts (articles 28 et 44 RGPD) | Un accord de sous-traitance couvre-t-il le fournisseur de l'agent, et un mécanisme couvre-t-il un éventuel transfert hors UE ? | L'accord de traitement ou les clauses contractuelles types signées. |
| Classification de risque (article 6 et annexe III AI Act) | L'usage de l'agent correspond-il à un cas listé à l'annexe III ? | L'analyse de classification documentée avant le déploiement. |
| Surveillance humaine (article 14 AI Act) | Une personne peut-elle réellement interrompre l'agent ou écarter sa sortie avant effet ? | La procédure d'interruption et son historique d'usage réel. |
| Transparence (article 50 AI Act) | Les personnes concernées savent-elles qu'elles interagissent avec un système d'IA ? | Le texte d'information montré à la personne concernée. |
Ce qu'Atipol apporte, et ce qu'il ne fait pas
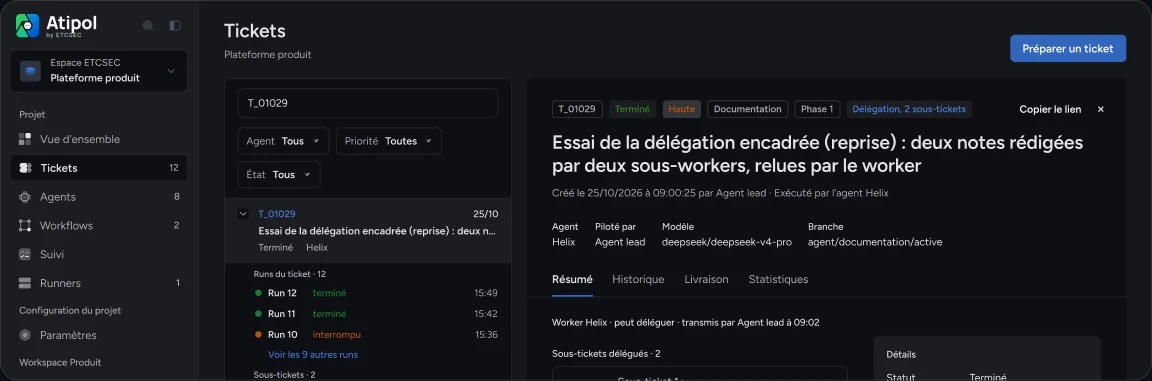
Atipol conserve l'historique de chaque ticket et des décisions de relecture qui l'ont validé, ce qui donne une trace de qui a demandé quoi et de qui a approuvé quoi avant qu'une action ne soit intégrée. Le contenu des projets est chiffré sous une clé propre à l'organisation, et les appels MCP jugés sensibles sont soumis à l'accord explicite de l'agent lead avant exécution plutôt qu'exécutés puis journalisés après coup. Chaque ticket porte un périmètre de fichiers et des critères d'acceptation écrits avant le lancement de l'agent, ce qui documente par construction ce qu'un agent avait le droit de faire pour cette tâche précise.
Ces éléments donnent une trace utilisable pour documenter une surveillance humaine réelle et un périmètre d'accès défini, deux attentes concrètes du RGPD et de l'AI Act décrites plus haut. Ils ne rendent pas pour autant une organisation conforme au RGPD ou à l'AI Act, et Atipol ne remplace ni une analyse d'impact, ni l'avis d'un juriste, ni la décision d'une autorité de contrôle. Vérifier la base légale d'un traitement, classifier le niveau de risque d'un usage ou rédiger une analyse d'impact restent des décisions que seule votre organisation, avec son conseil, peut prendre.
Questions fréquentes
Un agent IA est-il un sous-traitant au sens du RGPD ?
L'agent est un outil ; c'est le fournisseur de la plateforme ou du modèle qui peut être sous-traitant au sens de l'article 28. Vérifiez vos contrats et vos accords de traitement.
Mon agent doit-il respecter l'AI Act s'il n'automatise qu'une tâche interne ?
Oui : la classification dépend de l'usage réel, pas du fait que l'agent reste interne à l'organisation. Un usage couvert par l'annexe III reste à haut risque même en interne.
Faut-il une analyse d'impact pour chaque agent ?
Non, seulement quand le traitement présente un risque élevé au sens de l'article 35 du RGPD, par exemple un profilage à grande échelle ou une évaluation systématique des personnes.
Les obligations haut risque de l'AI Act sont-elles annulées par le Digital Omnibus ?
Non, reportées : au 2 décembre 2027 pour l'annexe III et au 2 août 2028 pour l'annexe I. Le report donne du temps, il ne supprime aucune obligation.
Qui est fournisseur et qui est déployeur quand on utilise un agent tiers ?
Si vous développez et commercialisez l'agent sous votre nom, vous êtes fournisseur au sens de l'article 3. Si vous l'utilisez pour vos propres besoins, vous êtes généralement déployeur.
Atipol rend-il mon organisation conforme au RGPD et à l'AI Act ?
Non : Atipol documente le périmètre, la relecture et la trace d'une surveillance humaine, mais ne remplace ni une analyse juridique ni une décision de conformité propre à votre organisation.
Sources
- RGPD, article 6 (licéité du traitement)
- RGPD, article 5 (minimisation des données)
- RGPD, article 28 (sous-traitant)
- RGPD, article 44 (principe général des transferts)
- RGPD, article 15 (droit d'accès)
- RGPD, article 22 (décision individuelle automatisée)
- RGPD, article 35 (analyse d'impact)
- AI Act, article 5 (pratiques interdites)
- AI Act, article 6 (classification à haut risque)
- AI Act, article 3 (fournisseur et déployeur)
- AI Act, article 14 (surveillance humaine)
- AI Act, article 50 (transparence)
- AI Act, article 113 (calendrier d'application)
- Règlement (UE) 2026/1744, Digital Omnibus, texte consolidé de l'AI Act
Pour un cadre complet de gouvernance au-delà du seul RGPD et de l'AI Act, consultez notre guide de gouvernance des agents IA.
Pour la sécurité des appels MCP eux-mêmes, consultez notre article sur la sécurité MCP.
La démo publique montre une organisation fictive en fonctionnement, sans compte. L'offre gratuite donne un projet, trois agents et un agent lead.