
IA agentica, GDPR e AI Act: che cosa si applica nel 2026 e nel 2027

Un agente IA non è conforme o non conforme in sé: è il suo uso a esserlo. Il GDPR e l'AI Act si applicano non appena un agente tratta dati personali o agisce in un uso classificato ad alto rischio. Gli obblighi « ad alto rischio » dell'AI Act si applicano dal 2 dicembre 2027 per l'allegato III e dal 2 agosto 2028 per l'allegato I.
Perché un agente che agisce cambia la domanda
Un assistente conversazionale risponde a una domanda e attende la successiva: per impostazione predefinita non ha memoria persistente tra due scambi, né accesso a strumenti capaci di agire su un sistema esterno, né la capacità di decidere da solo un passo successivo. Un agente IA agentico cambia questa situazione su tre punti insieme. Può ricevere accesso a strumenti reali: leggere e scrivere file, chiamare un'API, inviare un messaggio, modificare un database. Può conservare un contesto tra più passaggi, a volte per più giorni, il che significa che dati personali letti in un passaggio possono influenzare una decisione presa molto più tardi. Infine può concatenare più azioni senza che una persona ne convalidi ciascuna, il che sposta parte della responsabilità dall'istante della decisione alla configurazione che l'ha resa possibile a monte.
Queste tre caratteristiche, accesso a strumenti, memoria di contesto e autonomia di concatenazione, non pongono di per sé un problema giuridico nuovo: il GDPR si applica allo stesso modo a un trattamento automatizzato e a un trattamento manuale, e l'AI Act non distingue un agente da un modello in base al vocabolario usato per descriverlo. Ciò che cambia è la superficie che queste caratteristiche espongono. Un agente che ha accesso a uno strumento di messaggistica e a un database clienti può, in un solo compito, leggere dati personali, incrociarli, e poi agire su di essi: la questione GDPR non riguarda più una lettura isolata ma una catena di operazioni. Sul fronte dell'AI Act, un agente che prende una decisione con un effetto su una persona, per esempio una selezione di candidature o una valutazione del rischio, può rientrare nella classificazione ad alto rischio indipendentemente dalla tecnologia sottostante.
È per questo motivo che i due testi vanno ormai letti insieme piuttosto che uno dopo l'altro: un'organizzazione che distribuisce un agente non può più trattare la questione GDPR e la questione AI Act come due dossier separati, perché il perimetro di accesso che soddisfa la minimizzazione del GDPR è anche ciò che riduce l'esposizione ai sensi dell'AI Act, e la supervisione umana richiesta dall'AI Act documenta, nello stesso movimento, parte di ciò che una valutazione d'impatto GDPR cerca di verificare. Le sezioni seguenti dettagliano ciascun testo separatamente, prima di collegarli in un'unica check-list.
Il GDPR applicato agli agenti IA
Prima di dare a un agente l'accesso a dati personali, la prima domanda resta quella posta dall'articolo 6 del GDPR per ogni trattamento: su quale base giuridica si fonda? L'esecuzione di un contratto, il legittimo interesse o il consenso non si presumono dal solo fatto che un agente automatizzi un compito prima svolto a mano; la base giuridica valida per un trattamento manuale va verificata anche per la sua versione automatizzata, perché il volume, la velocità e l'incrocio di dati che un agente consente possono alterare l'equilibrio tra l'interesse perseguito e i diritti dell'interessato. Documentare questa base giuridica prima di collegare un agente a una fonte di dati personali evita di scoprire, a posteriori, che nessuna delle basi previste dall'articolo 6 copre davvero l'uso fatto.
Il principio di minimizzazione, posto dall'articolo 5 del GDPR, chiede di limitare la raccolta e l'accesso ai dati strettamente necessari alla finalità perseguita. Applicato a un agente, questo principio si traduce concretamente in un perimetro di strumenti e dati definito per compito piuttosto che in un accesso ampio concesso una volta per tutte: un agente incaricato di redigere una risposta al cliente non ha bisogno di un accesso in lettura all'intero database delle buste paga, anche se tecnicamente nulla glielo impedisce. La tentazione, nel configurare un agente, è dargli un accesso ampio per evitare di doverlo regolare compito per compito; è esattamente il contrario di ciò che chiede la minimizzazione, ed è anche ciò che trasforma un errore di configurazione isolato in un'esposizione di dati su larga scala.
Quando un agente si appoggia a una piattaforma o a un modello fornito da terzi, questo terzo agisce il più delle volte come responsabile del trattamento ai sensi dell'articolo 28 del GDPR, il che richiede un contratto o un accordo sul trattamento che precisi natura, finalità e durata del trattamento, nonché le garanzie offerte. Verificare questo accordo prima di collegare un agente a dati personali resta un passaggio distinto dalla verifica tecnica dello strumento stesso. Quando questo terzo o i suoi stessi subresponsabili si trovano fuori dall'Unione europea, si applica il principio generale sui trasferimenti posto dall'articolo 44 del GDPR: un trasferimento fuori dall'Unione richiede un meccanismo riconosciuto, una decisione di adeguatezza, clausole contrattuali tipo o un'altra garanzia appropriata, e questa verifica non dipende dal fatto che il trattamento sia svolto da un agente piuttosto che da un software tradizionale.
I diritti degli interessati non scompaiono perché un agente interviene nella catena del trattamento. Il diritto di accesso dell'articolo 15 del GDPR si applica ai dati trattati da un agente come a quelli trattati da qualsiasi altro sistema. Quando una decisione prodotta da un agente ha un effetto giuridico o incide in modo significativo su una persona senza un reale intervento umano su quella decisione specifica, l'articolo 22 del GDPR disciplina specificamente questo caso: la persona ha il diritto di non essere sottoposta a una decisione basata unicamente su un trattamento automatizzato in queste condizioni, salvo le eccezioni previste dallo stesso articolo. Un agente che prepara una raccomandazione poi rivista da una persona non rientra in questo caso; un agente il cui output diventa la decisione senza una revisione reale vi rientra direttamente.
L'articolo 35 del GDPR impone una valutazione d'impatto sulla protezione dei dati quando un trattamento rischia di comportare un rischio elevato per i diritti e le libertà delle persone, in particolare in caso di valutazione sistematica, profilazione su larga scala o trattamento di categorie particolari di dati. Un agente che combina più fonti di dati personali, agisce su larga scala o influenza decisioni individuali soddisfa spesso più di questi criteri insieme, anche quando ciascun trattamento preso isolatamente sembrava innocuo. La valutazione d'impatto diventa allora il luogo in cui documentare necessità, proporzionalità e misure adottate per ridurre il rischio, prima di distribuire l'agente piuttosto che dopo un incidente.
L'AI Act: calendario, livelli di rischio e obblighi
Il calendario di applicazione dell'AI Act, il regolamento (UE) 2024/1689, si è precisato in più tappe. Le pratiche vietate dell'articolo 5, come il social scoring generalizzato o certe tecniche di manipolazione, si applicano dal 2 febbraio 2025. Gli obblighi di governance per i modelli di IA per finalità generali si applicano dal 2 agosto 2025. La data generale di applicazione dell'articolo 113, che copre in particolare gli obblighi di trasparenza dell'articolo 50, resta il 2 agosto 2026. Il regolamento detto Digital Omnibus, il regolamento (UE) 2026/1744, entrato in vigore il 27 luglio 2026, ha rinviato gli obblighi legati ai sistemi ad alto rischio dell'allegato III al 2 dicembre 2027, e quelli dei prodotti regolamentati dell'allegato I al 2 agosto 2028.
L'AI Act classifica i sistemi in base al loro uso piuttosto che alla loro tecnologia. L'articolo 5 vieta certe pratiche indipendentemente dal sistema usato per metterle in atto. L'articolo 6, combinato con l'allegato III, definisce i casi in cui un sistema diventa ad alto rischio: assunzione e gestione dei lavoratori, accesso a servizi essenziali, valutazione del merito creditizio, o ancora certi usi in materia di giustizia e ordine pubblico. Un agente che automatizza una fase di assunzione, per esempio la selezione delle candidature prima di un colloquio umano, può rientrare in questa classificazione anche se si presenta come un semplice strumento di supporto alla decisione; la classificazione dipende dall'uso reale, non dal modo in cui lo strumento viene presentato.
L'articolo 50 impone un'informazione chiara alle persone quando interagiscono con un sistema di IA o ricevono un contenuto da esso generato, per i casi che copre. Per i sistemi classificati ad alto rischio, l'articolo 14 impone una supervisione umana effettiva, con la possibilità reale di interrompere il sistema o di scartare un output prima che produca un effetto. Questa possibilità di interruzione vale solo se una persona dispone del tempo, delle informazioni e del diritto reale di esercitarla: un pulsante di arresto che esiste tecnicamente ma che nessuno usa mai, per mancanza di tempo per rivedere gli output dell'agente prima che agiscano, non soddisfa lo spirito di questo articolo.
L'articolo 3 distingue il fornitore, che sviluppa un sistema di IA e lo immette sul mercato o lo mette in servizio con il proprio nome, dal deployer, che lo utilizza sotto la propria autorità nell'ambito delle proprie attività. Un'impresa che costruisce e commercializza un agente con il proprio marchio agisce come fornitore e porta gli obblighi corrispondenti, in particolare documentali. Un'impresa che utilizza un agente fornito da terzi per le proprie esigenze interne agisce generalmente come deployer, con obblighi centrati sull'uso che ne fa, la supervisione umana e l'informazione delle persone interessate. Questi due ruoli non si escludono sempre a vicenda: la stessa organizzazione può essere deployer per un agente che acquista e fornitore per un altro che sviluppa e mette a disposizione di terzi.
| Obbligo | Data |
|---|---|
| Pratiche vietate (articolo 5) | 2 febbraio 2025 |
| Governance dei modelli per finalità generali | 2 agosto 2025 |
| Trasparenza (articolo 50) e applicazione generale (articolo 113) | 2 agosto 2026 |
| Alto rischio, allegato III (rinviato dal Digital Omnibus) | 2 dicembre 2027 |
| Alto rischio, allegato I, prodotti regolamentati | 2 agosto 2028 |
Check-list prima di distribuire un agente
La tabella seguente riprende, per ciascun requisito discusso sopra, la domanda da porsi prima di distribuire un agente su dati personali o in un uso che potrebbe classificarlo ad alto rischio, e la prova concreta da conservare per poter rispondere a una domanda di un'autorità di controllo o di un cliente che effettua un audit del trattamento. Nessuna di queste prove sostituisce un'analisi giuridica completa: forniscono un punto di partenza documentato piuttosto che una conclusione di conformità.
| Requisito | Domanda da porsi | Prova da conservare |
|---|---|---|
| Base giuridica (articolo 6 GDPR) | Su quale base giuridica l'agente tratta i dati personali? | Il motivo documentato nel registro dei trattamenti. |
| Minimizzazione (articolo 5 GDPR) | L'agente ha accesso a più strumenti o dati di quanti il suo compito richieda? | Il perimetro di accesso scritto per ciascun agente o compito. |
| Responsabili del trattamento e trasferimenti (articoli 28 e 44 GDPR) | Un accordo sul trattamento copre il fornitore dell'agente, e un meccanismo copre un eventuale trasferimento fuori UE? | L'accordo sul trattamento o le clausole contrattuali tipo firmate. |
| Classificazione del rischio (articolo 6 e allegato III AI Act) | L'uso dell'agente corrisponde a un caso elencato nell'allegato III? | L'analisi di classificazione documentata prima della distribuzione. |
| Supervisione umana (articolo 14 AI Act) | Una persona può realmente interrompere l'agente o scartare il suo output prima che produca effetto? | La procedura di interruzione e il suo storico di uso reale. |
| Trasparenza (articolo 50 AI Act) | Le persone interessate sanno di interagire con un sistema di IA? | Il testo informativo mostrato alla persona interessata. |
Che cosa offre Atipol, e che cosa non fa
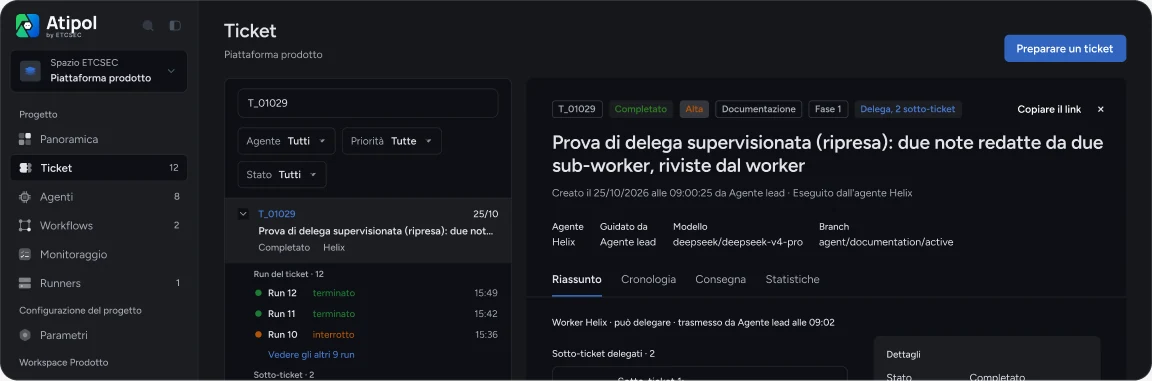
Atipol conserva lo storico di ogni ticket e delle decisioni di revisione che lo hanno convalidato, il che offre una traccia di chi ha richiesto cosa e di chi ha approvato cosa prima che un'azione venisse integrata. Il contenuto dei progetti è cifrato con una chiave propria dell'organizzazione, e le chiamate MCP giudicate sensibili sono sottoposte all'accordo esplicito dell'agente lead prima dell'esecuzione, piuttosto che eseguite e registrate solo in seguito. Ogni ticket porta un perimetro di file e criteri di accettazione scritti prima del lancio dell'agente, il che documenta per costruzione ciò che un agente aveva il diritto di fare per quel compito specifico.
Questi elementi forniscono una traccia utilizzabile per documentare una supervisione umana reale e un perimetro di accesso definito, due attese concrete del GDPR e dell'AI Act descritte sopra. Non rendono tuttavia un'organizzazione conforme al GDPR o all'AI Act, e Atipol non sostituisce né una valutazione d'impatto, né il parere di un legale, né la decisione di un'autorità di controllo. Verificare la base giuridica di un trattamento, classificare il livello di rischio di un uso o redigere una valutazione d'impatto restano decisioni che solo la vostra organizzazione, con il proprio consulente, può prendere.
Domande frequenti
Un agente IA è un responsabile del trattamento ai sensi del GDPR?
L'agente è uno strumento; è il fornitore della piattaforma o del modello che può essere responsabile del trattamento ai sensi dell'articolo 28. Verificate i contratti e gli accordi sul trattamento dei dati.
Il mio agente deve rispettare l'AI Act se automatizza solo un compito interno?
Sì: la classificazione dipende dall'uso reale, non dal fatto che l'agente resti interno all'organizzazione. Un uso coperto dall'allegato III resta ad alto rischio anche internamente.
Serve una valutazione d'impatto per ogni agente?
No, solo quando il trattamento presenta un rischio elevato ai sensi dell'articolo 35 del GDPR, per esempio una profilazione su larga scala o una valutazione sistematica delle persone.
Gli obblighi ad alto rischio dell'AI Act sono annullati dal Digital Omnibus?
No, rinviati: al 2 dicembre 2027 per l'allegato III e al 2 agosto 2028 per l'allegato I. Il rinvio dà tempo, non elimina alcun obbligo.
Chi è fornitore e chi è deployer quando si usa un agente di terzi?
Se sviluppate e commercializzate l'agente con il vostro nome, siete fornitore ai sensi dell'articolo 3. Se lo utilizzate per le vostre esigenze, siete generalmente deployer.
Atipol rende la mia organizzazione conforme al GDPR e all'AI Act?
No: Atipol documenta il perimetro, la revisione e la traccia di una supervisione umana, ma non sostituisce né un'analisi giuridica né una decisione di conformità propria della vostra organizzazione.
Fonti
- GDPR, articolo 6 (liceità del trattamento)
- GDPR, articolo 5 (minimizzazione dei dati)
- GDPR, articolo 28 (responsabile del trattamento)
- GDPR, articolo 44 (principio generale relativo ai trasferimenti)
- GDPR, articolo 15 (diritto di accesso)
- GDPR, articolo 22 (decisione individuale automatizzata)
- GDPR, articolo 35 (valutazione d'impatto)
- AI Act, articolo 5 (pratiche vietate)
- AI Act, articolo 6 (classificazione ad alto rischio)
- AI Act, articolo 3 (fornitore e deployer)
- AI Act, articolo 14 (supervisione umana)
- AI Act, articolo 50 (trasparenza)
- AI Act, articolo 113 (calendario di applicazione)
- Regolamento (UE) 2026/1744, Digital Omnibus, testo consolidato dell'AI Act
Per un quadro completo di governance oltre al solo GDPR e all'AI Act, consultate la nostra guida alla governance degli agenti IA.
Per la sicurezza delle chiamate MCP stesse, consultate il nostro articolo sulla sicurezza MCP.
La demo pubblica mostra un'organizzazione fittizia in funzione, senza account. L'offerta gratuita include un progetto, tre agenti e un agent lead.