
Sicurezza MCP: 12 controlli prima di collegare un server ai vostri agenti

MCP non è né sicuro né pericoloso in sé: tutto dipende dai server collegati e da ciò che si permette loro. Su quasi 8 000 server MCP esposti su Internet, il 40 % non ha alcuna autenticazione. Autorizzate server noti, strumento per strumento, con un'approvazione umana sulle azioni sensibili e un log delle chiamate.
Che cos'è un server MCP, e perché amplia la superficie di attacco
Il Model Context Protocol (MCP) è un protocollo aperto che permette a un agente IA di chiamare strumenti esterni: leggere un file, interrogare un database, inviare un messaggio, attivare un'azione in un altro servizio. Ogni server MCP collegato a un agente aggiunge una porta d'accesso in più tra quell'agente e il resto del sistema informativo, con i suoi strumenti, i suoi permessi e, spesso, il suo token di autenticazione. Prima di MCP, un agente di codice leggeva e scriveva file in un repository; con un server MCP collegato a uno spazio di archiviazione, una messaggistica o uno strumento di tracciamento, lo stesso agente può agire ben oltre quel perimetro iniziale, con le stesse conseguenze di un account di servizio mal definito.
Tre elementi cambiano concretamente la superficie di attacco di un agente una volta collegato un server MCP. Gli strumenti, anzitutto: ogni funzione esposta dal server diventa un'azione che l'agente può attivare, a volte senza che l'operatore umano sappia con precisione quale sia stata scelta in un dato momento. Gli accessi, poi: un server collegato a un database o a uno spazio di file dà spesso all'agente una portata più ampia di quanto il ticket in corso richieda davvero, soprattutto quando il server non offre una granularità più fine di un accesso completo. I token, infine: il server porta o inoltra un'autenticazione verso il sistema che espone, e un token mal isolato o mal verificato diventa un punto di svolta unico tra un agente e diritti che non dovrebbero mai appartenergli direttamente.
La specifica MCP raccomanda che una persona possa rifiutare ogni chiamata di strumento prima che venga eseguita, proprio perché questi tre elementi si accumulano in fretta. MCP non è di per sé né più sicuro né più pericoloso di un'altra integrazione: il rischio viene dai server che si collegano e dai diritti che si lasciano loro, non dal protocollo in sé. Un server limitato alla lettura di una sola cartella, con un token dedicato e un elenco di strumenti ristretto, non espone quasi nulla in più di quanto l'agente avesse già. Lo stesso server configurato con un accesso completo a un database di produzione, un token condiviso con altri usi e nessun elenco di ciò che può fare, trasforma una semplice aggiunta di strumento in un rischio che va ben oltre l'agente che lo usa.
Prendiamo un esempio concreto: un agente di sviluppo collegato a un server MCP di file system, configurato per comodità sulla cartella personale dell'utente anziché sul solo repository del progetto. Il ticket in corso chiede solo di leggere un file di configurazione, ma l'agente può, tecnicamente, elencare e leggere qualsiasi altro file nella stessa cartella, compresa una chiave privata o un elenco di password dimenticato lì per errore. Nulla nel protocollo impedisce questa portata ampia; è la configurazione del server, non MCP in sé, a decidere se la portata realmente concessa corrisponde al reale bisogno del ticket.
I rischi documentati
Quattro famiglie di rischio ricorrono regolarmente nelle ricerche pubbliche su MCP e nei lavori dell'OWASP sulle applicazioni basate su modelli di linguaggio. Ognuna è già stata osservata fuori da un laboratorio, non solo dimostrata in teoria, e ognuna resta legata direttamente a uno dei tre elementi descritti sopra: gli strumenti, gli accessi o i token.
Il primo rischio è l'avvelenamento di strumento (tool poisoning): un server MCP malevolo o compromesso inserisce, nella descrizione di uno strumento che l'agente legge, istruzioni nascoste che l'utente umano non vede mai. Nell'aprile 2025 il laboratorio Invariant Labs ha documentato un attacco reale contro un server MCP collegato a WhatsApp: uno strumento accessorio, presentato come una semplice « frase del giorno », conteneva un'istruzione nascosta che spingeva l'agente a cambiare silenziosamente il destinatario e il contenuto di un messaggio in uscita, esfiltrando così la cronologia delle conversazioni verso l'attaccante tramite lo stesso WhatsApp. Il rapporto rileva che diversi client MCP di largo consumo eseguivano questa istruzione senza che alcun segnale avvertisse l'utente. La lezione non riguarda un fornitore in particolare: riguarda il fatto che un agente legge la descrizione di uno strumento come un'istruzione tra le altre, a meno che l'operatore non glielo impedisca esplicitamente. Questo tipo di attacco funziona proprio perché un server MCP accessorio, aggiunto per una funzione giudicata innocua, può coesistere con uno più sensibile senza che alcuna barriera separi ciò che l'uno può leggere da ciò che l'altro può scrivere.
Il secondo rischio è l'inoltro di token e il problema del « confused deputy »: un server MCP inoltra verso un servizio terzo un token che non ha verificato come emesso per sé, oppure agisce con diritti che non sono i suoi perché un attaccante lo ha manipolato per farglieli prendere in prestito. La specifica MCP descrive con precisione questo scenario per i server che fungono da proxy OAuth verso un'API terza con un identificativo client unico e statico: senza un consenso verificato per client, un attaccante può far agire il server a proprio nome presso il servizio remoto. La specifica vieta esplicitamente l'inoltro di token per questo motivo e impone che un server validi ogni token direttamente presso il suo emittente invece di inoltrarlo senza controllo. Lo stesso principio vale al di fuori del caso del proxy OAuth: qualsiasi server MCP che accetta un token senza verificare che gli fosse davvero destinato apre la porta a un servizio terzo compromesso, capace di prendere in prestito l'identità dell'agente per agire a suo nome ben oltre quanto il suo operatore ha autorizzato.
Il terzo rischio è il server fantasma: uno sviluppatore installa un server MCP sulla propria postazione o dentro un progetto, per esempio per collegarsi a un database di produzione o a uno spazio di archiviazione interno, senza che il team di sicurezza o l'organizzazione ne siano mai a conoscenza né ne abbiano validato i diritti. Uno studio pubblico che censisce quasi 8 000 server MCP esposti su Internet ha rilevato che il 40 % di essi non richiedeva alcuna autenticazione, il che significa che un server installato senza revisione può restare raggiungibile ben oltre la postazione o il progetto per cui era stato aggiunto, a volte a lungo. Lo stesso lavoro osserva che la mancanza di autenticazione riguarda tanto i server di test dimenticati online quanto i server collegati, senza che nessuno l'avesse davvero deciso, a dati reali; la revisione periodica dei server già collegati conta quindi quanto la revisione del primissimo collegamento.
Il quarto rischio è l'esposizione eccessiva: uno strumento pensato per un compito preciso, per esempio leggere un file di configurazione, dà in realtà accesso a un'intera cartella, a un database completo o a un'istanza di produzione, perché il server non offre una granularità più fine di un accesso globale. L'OWASP colloca questo rischio nell'eccesso di autonomia (excessive agency) delle sue raccomandazioni per le applicazioni basate su modelli di linguaggio: un agente che può fare più di quanto il suo ticket richieda può, un giorno, farlo davvero, sia per un'istruzione manipolata sia per un semplice errore di ragionamento sullo strumento da usare. Uno strumento di lettura file mal definito può così dare accesso a un intero database clienti anziché al solo record atteso dal ticket, senza che alcuna riga di codice dell'agente abbia mai esplicitamente richiesto una simile portata.
I controlli da mettere in atto prima di collegare un server
Sei controlli coprono la maggior parte dei rischi documentati sopra. Nessuno dipende da un fornitore di server MCP in particolare, e ciascuno risponde a un rischio preciso piuttosto che a una generica raccomandazione di prudenza.
I segreti, cioè le chiavi e i token usati da un server MCP, devono restare fuori dal codice sorgente versionato e fuori dal prompt inviato al modello: un segreto visibile in un file di configurazione o nel contesto di un agente può essere copiato, riletto o trasmesso a terzi senza che sia necessaria alcuna azione malevola deliberata. L'approvazione umana sulle azioni sensibili, come una scrittura in produzione o l'invio di un messaggio verso l'esterno, aggiunge un punto di arresto prima che un'azione irreversibile parta, proprio dove un'istruzione manipolata farebbe più danni. Il log di ogni chiamata, infine, non previene da solo alcun incidente, ma trasforma una domanda senza risposta, come che cosa ha fatto questo agente e in quale momento, in una ricerca di pochi minuti in una cronologia esportabile.
Questi sei controlli vanno posti prima di collegare un server, non dopo un primo incidente: un elenco di strumenti autorizzati deciso a posteriori non annulla le chiamate già avvenute, e un log aggiunto dopo una fuga di dati non aiuta più a capire cosa sia stato realmente letto o scritto. Il più semplice da applicare per primo resta l'elenco di strumenti autorizzati per agente: un agente che può chiamare solo gli strumenti di cui il suo ticket ha bisogno non può, per un errore di ragionamento o un'istruzione manipolata, usarne un altro che il suo operatore non ha mai autorizzato.
La separazione delle connessioni per progetto merita un'attenzione particolare nelle organizzazioni che fanno girare più progetti con agenti MCP: una connessione condivisa tra due progetti espone l'uno ai diritti e ai rischi dell'altro, anche quando entrambi appartengono alla stessa organizzazione. La revisione dei server prima dell'aggiunta resta l'unico controllo che agisce prima che il server giri: verifica l'editore, la versione e la portata degli strumenti dichiarati, esattamente ciò che avrebbe permesso di individuare lo strumento accessorio dell'attacco a WhatsApp prima che fosse collegato.
| Rischio | Controllo | Chi lo presidia |
|---|---|---|
| Abuso di privilegi da parte di un agente | Elenco di strumenti autorizzati per agente | Agent lead, nella scheda di ruolo |
| Azione irreversibile attivata senza supervisione | Approvazione umana sulle chiamate sensibili | Operatore umano |
| Furto di segreti, token o chiave esposta | Segreti fuori dal codice e fuori dal prompt | Team di sicurezza |
| Assenza di prove dopo un incidente | Log di ogni chiamata | Agent lead |
| Fuga di diritti tra due progetti | Separazione delle connessioni per progetto | Amministratore dell'organizzazione |
| Server fantasma aggiunto senza controllo | Revisione dei server prima dell'aggiunta | Team di sicurezza |
Come procede Atipol
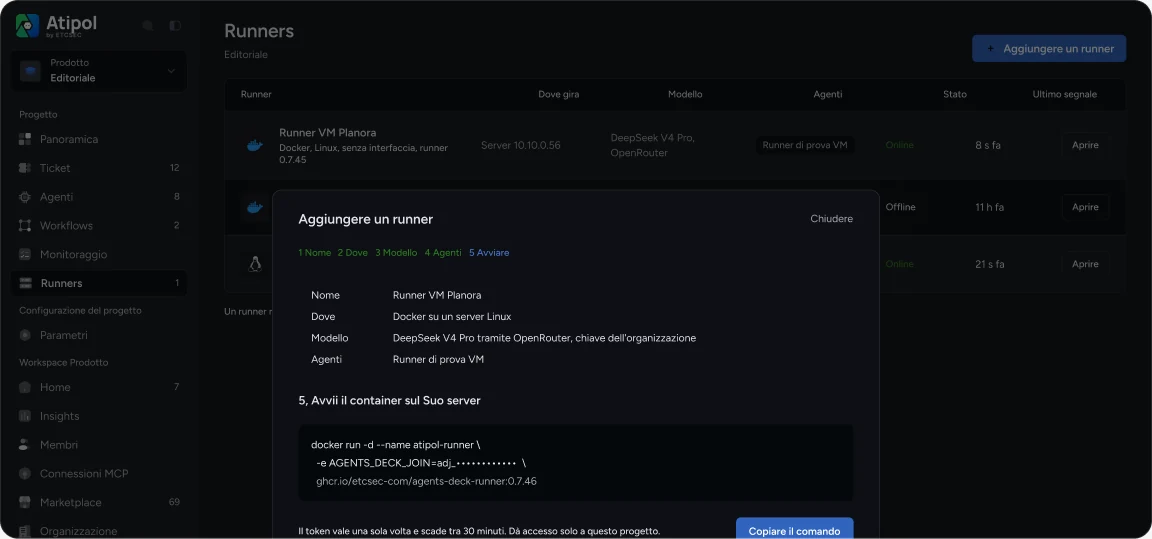
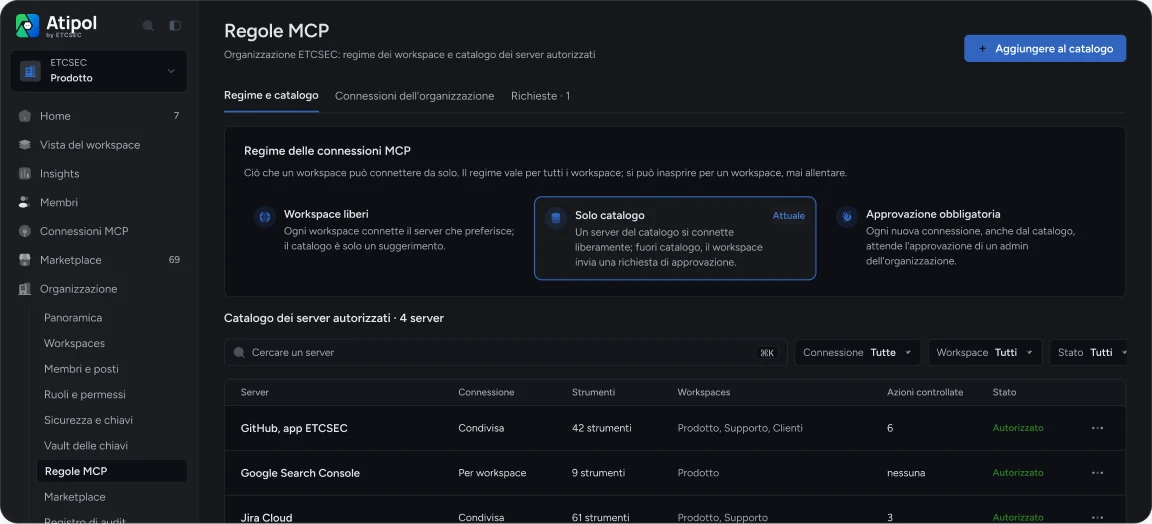
In Atipol ogni agente dispone di un proprio profilo MCP: l'elenco degli strumenti che è autorizzato a chiamare, attribuito ruolo per ruolo piuttosto che all'intero progetto. Un agente incaricato di revisionare il codice non ha accesso agli stessi strumenti di un agente incaricato di distribuire, anche se entrambi lavorano sullo stesso progetto nello stesso momento. Le connessioni MCP si gestiscono a livello di workspace, il che evita che una connessione aggiunta per un progetto diventi disponibile altrove senza una decisione esplicita, e dà al team una visione unica di ciò che è realmente collegato.
Le regole MCP sono fissate a livello di organizzazione: un workspace può applicarle in modo più rigido, mai aggirarle agente per agente, il che evita che un'eccezione locale aperta per un progetto urgente diventi di fatto la regola per tutti gli altri. Quando una chiamata MCP richiede un'approvazione, è l'agent lead del progetto a concederla o rifiutarla, con il contesto del ticket sotto gli occhi anziché una chiamata isolata senza spiegazione; una richiesta non trattata scade dopo 30 minuti senza risposta, invece di restare aperta indefinitamente in attesa di una persona occupata altrove.
Le chiavi usate dalle connessioni MCP sono conservate in un vault cifrato sotto la chiave dell'organizzazione, mai mostrate in chiaro in un file di configurazione o nel contesto trasmesso a un modello, il che toglie al prompt stesso ogni valore in caso di fuga. Atipol non rileva di propria iniziativa i server MCP installati al di fuori della piattaforma, e non sostituisce una revisione di sicurezza dei server stessi: governa le connessioni e le chiamate che passano dal proprio quadro, non ciò che avviene interamente al suo esterno.
Domande frequenti
Un server MCP locale è più sicuro?
Riduce l'esposizione in rete, non il rischio di abuso: un server locale con troppi permessi o un token condiviso resta pericoloso. La posizione del server non sostituisce mai un elenco di strumenti autorizzati e una revisione prima dell'aggiunta.
Come fare l'audit delle chiamate MCP?
Con un log che collega ogni chiamata a un agente, a un ticket e a un risultato. In Atipol, questo log accompagna l'approvazione umana concessa o rifiutata dall'agent lead per le chiamate che la richiedono.
Serve un gateway MCP?
Un gateway filtra le chiamate a livello di rete; non dice chi ha chiesto la chiamata, in quale ticket, né con quali criteri. Atipol governa questo secondo livello, in aggiunta a un gateway se la vostra organizzazione ne usa già uno.
Che cos'è l'inoltro di token (token passthrough)?
È il fatto, per un server MCP, di accettare un token non verificato come emesso per sé e di inoltrarlo verso un altro servizio. La specifica MCP lo vieta esplicitamente, perché questo inoltro espone l'account a nome del quale il token è stato emesso.
Chi approva una chiamata MCP sensibile in Atipol?
L'agent lead del progetto approva o rifiuta ogni chiamata MCP che lo richiede. Una richiesta senza risposta scade dopo 30 minuti, invece di restare in attesa indefinitamente.
Come evitare i server MCP fantasma?
Riservando l'aggiunta di un nuovo server a una revisione preliminare e separando le connessioni per progetto, perché un server installato per un uso non diventi raggiungibile altrove senza una decisione esplicita.
Fonti
- Specifica MCP, Security Best Practices
- « Exposed by Design », arXiv 2608.00150
- OWASP GenAI, Excessive Agency (LLM06:2025)
- Invariant Labs, WhatsApp MCP Exploited, 04/2025
Per collegare questi controlli a un quadro completo di governance, consultate la nostra guida alla governance degli agenti IA.
Per quanto questi controlli costano in pratica, consultate il nostro articolo sul costo degli agenti IA.
La demo pubblica mostra un'organizzazione fittizia in funzione, senza account. L'offerta gratuita include un progetto, tre agenti e un agent lead.