
Segurança MCP: 12 controlos antes de ligar um servidor aos seus agentes

O MCP não é seguro nem perigoso em si: tudo depende dos servidores ligados e do que lhes é permitido. Em quase 8 000 servidores MCP expostos na Internet, 40 % não têm qualquer autenticação. Autorize servidores conhecidos, ferramenta a ferramenta, com aprovação humana nas ações sensíveis e um registo das chamadas.
O que é um servidor MCP, e porque amplia a superfície de ataque
O Model Context Protocol (MCP) é um protocolo aberto que permite a um agente de IA chamar ferramentas externas: ler um ficheiro, consultar uma base de dados, enviar uma mensagem, desencadear uma ação noutro serviço. Cada servidor MCP ligado a um agente acrescenta mais uma porta de acesso entre esse agente e o resto do sistema de informação, com as suas próprias ferramentas, as suas próprias permissões e, muitas vezes, o seu próprio token de autenticação. Antes do MCP, um agente de código lia e escrevia ficheiros num repositório; com um servidor MCP ligado a um espaço de armazenamento, uma mensagem ou uma ferramenta de acompanhamento, o mesmo agente pode agir muito para além desse perímetro inicial, com as mesmas consequências de uma conta de serviço mal delimitada.
Três elementos mudam concretamente a superfície de ataque de um agente assim que um servidor MCP é ligado. As ferramentas, primeiro: cada função exposta pelo servidor torna-se numa ação que o agente pode desencadear, por vezes sem que o operador humano saiba com precisão qual foi escolhida num dado momento. Os acessos, depois: um servidor ligado a uma base de dados ou a um espaço de ficheiros dá muitas vezes ao agente um alcance mais amplo do que aquilo de que o ticket em curso realmente precisa, sobretudo quando o servidor não oferece uma granularidade mais fina do que um acesso completo. Os tokens, por fim: o servidor transporta ou reencaminha uma autenticação para o sistema que expõe, e um token mal isolado ou mal verificado torna-se um ponto único de falha entre um agente e permissões que nunca lhe deveriam pertencer diretamente.
A especificação MCP recomenda que um humano possa recusar cada chamada de ferramenta antes de ser executada, precisamente porque estes três elementos se acumulam depressa. O MCP não é em si nem mais seguro nem mais perigoso do que outra integração: o risco vem dos servidores que se ligam e das permissões que se lhes deixam, não do protocolo em si. Um servidor limitado à leitura de uma única pasta, com um token dedicado e uma lista de ferramentas restrita, não expõe quase nada mais do que o agente já tinha. O mesmo servidor configurado com acesso completo a uma base de dados de produção, um token partilhado com outros usos e nenhuma lista do que pode fazer, transforma uma simples adição de ferramenta num risco que ultrapassa largamente o agente que a usa.
Tomemos um exemplo concreto: um agente de desenvolvimento ligado a um servidor MCP de sistema de ficheiros, configurado por comodidade na pasta pessoal do utilizador em vez de apenas no repositório do projeto. O ticket em curso pede apenas para ler um ficheiro de configuração, mas o agente pode, tecnicamente, listar e ler qualquer outro ficheiro na mesma pasta, incluindo uma chave privada ou uma lista de palavras-passe ali esquecida por engano. Nada no protocolo impede este alcance amplo; é a configuração do servidor, não o MCP em si, que decide se o alcance realmente concedido corresponde à necessidade real do ticket.
Os riscos documentados
Quatro famílias de risco surgem regularmente nas investigações públicas sobre MCP e nos trabalhos da OWASP sobre aplicações baseadas em modelos de linguagem. Cada uma já foi observada fora de um laboratório, não apenas demonstrada em teoria, e cada uma continua diretamente ligada a um dos três elementos descritos acima: as ferramentas, os acessos ou os tokens.
O primeiro risco é o envenenamento de ferramenta (tool poisoning): um servidor MCP malicioso ou comprometido insere, na descrição de uma ferramenta que o agente lê, instruções escondidas que o utilizador humano nunca vê. Em abril de 2025, o laboratório Invariant Labs documentou um ataque real contra um servidor MCP ligado ao WhatsApp: uma ferramenta secundária, apresentada como um simples «facto do dia», continha uma instrução escondida que levava o agente a mudar silenciosamente o destinatário e o conteúdo de uma mensagem enviada, exfiltrando assim o histórico de conversas para o atacante através do próprio WhatsApp. O relatório nota que vários clientes MCP de grande consumo executavam esta instrução sem que nenhum sinal alertasse o utilizador. A lição não é sobre um fornecedor em particular: é sobre o facto de um agente ler a descrição de uma ferramenta como mais uma instrução, a menos que o seu operador o impeça explicitamente. Este tipo de ataque funciona precisamente porque um servidor MCP secundário, adicionado para uma função considerada inofensiva, pode coexistir com um mais sensível sem que nenhuma barreira separe o que um pode ler do que o outro pode escrever.
O segundo risco é o reencaminhamento de tokens e o problema do «confused deputy»: um servidor MCP reencaminha para um serviço terceiro um token que não verificou como emitido para si, ou age com permissões que não são as suas porque um atacante o manipulou para que os tomasse emprestados. A especificação MCP descreve com precisão este cenário para os servidores que funcionam como proxy OAuth para uma API terceira com um identificador de cliente único e estático: sem um consentimento verificado por cliente, um atacante pode fazer o servidor agir em seu nome perante o serviço remoto. A especificação proíbe explicitamente o reencaminhamento de tokens por este motivo e exige que um servidor valide cada token diretamente junto do seu emissor em vez de o reencaminhar sem controlo. O mesmo princípio aplica-se fora do caso do proxy OAuth: qualquer servidor MCP que aceite um token sem verificar que lhe era realmente destinado abre a porta a um serviço terceiro comprometido, capaz de tomar emprestada a identidade do agente para agir em seu nome muito para além do que o seu operador autorizou.
O terceiro risco é o servidor fantasma: um programador instala um servidor MCP no seu posto de trabalho ou dentro de um projeto, por exemplo para se ligar a uma base de dados de produção ou a um espaço de armazenamento interno, sem que a equipa de segurança ou a organização alguma vez o saibam nem tenham validado as suas permissões. Um estudo público que contabiliza quase 8 000 servidores MCP expostos na Internet constatou que 40 % deles não pediam qualquer autenticação, o que significa que um servidor instalado sem revisão pode continuar acessível muito para além do posto de trabalho ou do projeto para o qual foi adicionado, por vezes de forma duradoura. O mesmo trabalho observa que a falta de autenticação afeta tanto servidores de teste esquecidos online como servidores ligados, sem que ninguém o tivesse realmente decidido, a dados reais; a revisão periódica dos servidores já ligados conta, por isso, tanto quanto a revisão feita na primeiríssima adição.
O quarto risco é a exposição excessiva: uma ferramenta pensada para uma tarefa precisa, por exemplo ler um ficheiro de configuração, dá na realidade acesso a uma pasta inteira, uma base de dados completa ou uma instância de produção, porque o servidor não oferece uma granularidade mais fina do que um acesso global. A OWASP coloca este risco no excesso de autonomia (excessive agency) das suas recomendações para aplicações baseadas em modelos de linguagem: um agente que pode fazer mais do que o seu ticket exige pode, um dia, fazê-lo realmente, seja por uma instrução manipulada, seja por um simples erro de raciocínio sobre que ferramenta usar. Uma ferramenta de leitura de ficheiros mal delimitada pode assim dar acesso a toda uma base de dados de clientes em vez do único registo esperado pelo ticket, sem que nenhuma linha de código do agente tenha alguma vez pedido explicitamente tal alcance.
Os controlos a aplicar antes de ligar um servidor
Seis controlos cobrem a maior parte dos riscos documentados acima. Nenhum depende de um fornecedor de servidor MCP em particular, e cada um responde a um risco preciso em vez de a uma recomendação geral de prudência.
Os segredos, ou seja, as chaves e os tokens usados por um servidor MCP, devem ficar fora do código-fonte versionado e fora do prompt enviado ao modelo: um segredo visível num ficheiro de configuração ou no contexto de um agente pode ser copiado, relido ou transmitido a terceiros sem que seja necessária qualquer ação maliciosa deliberada. A aprovação humana nas ações sensíveis, como uma escrita em produção ou o envio de uma mensagem para o exterior, acrescenta um ponto de paragem antes de uma ação irreversível avançar, precisamente onde uma instrução manipulada faria mais estragos. O registo de cada chamada, por fim, não previne nenhum incidente por si só, mas transforma uma pergunta sem resposta, como o que fez este agente e em que momento, numa pesquisa de poucos minutos num histórico exportável.
Estes seis controlos devem ser colocados antes de ligar um servidor, não depois de um primeiro incidente: uma lista de ferramentas autorizadas decidida depois do facto não desfaz as chamadas já feitas, e um registo acrescentado depois de uma fuga já não ajuda a perceber o que foi realmente lido ou escrito. O mais simples de aplicar primeiro continua a ser a lista de ferramentas autorizadas por agente: um agente que só pode chamar as ferramentas de que o seu ticket precisa não pode, por erro de raciocínio ou instrução manipulada, usar outra que o seu operador nunca autorizou.
A separação das ligações por projeto merece atenção especial nas organizações que fazem funcionar vários projetos com agentes MCP: uma ligação partilhada entre dois projetos expõe um aos direitos e riscos do outro, mesmo quando ambos pertencem à mesma organização. A revisão dos servidores antes de os adicionar continua a ser o único controlo que age antes de o servidor sequer funcionar: verifica o editor, a versão e o alcance das ferramentas declaradas, exatamente o que teria permitido detetar a ferramenta secundária do ataque ao WhatsApp antes de ser ligada.
| Risco | Controlo | Quem o assume |
|---|---|---|
| Abuso de privilégios por um agente | Lista de ferramentas autorizadas por agente | Agent lead, na ficha de função |
| Ação irreversível desencadeada sem supervisão | Aprovação humana nas chamadas sensíveis | Operador humano |
| Roubo de segredos, token ou chave exposta | Segredos fora do código e fora do prompt | Equipa de segurança |
| Falta de prova após um incidente | Registo de cada chamada | Agent lead |
| Fuga de permissões entre dois projetos | Separação das ligações por projeto | Administrador da organização |
| Servidor fantasma adicionado sem controlo | Revisão dos servidores antes da adição | Equipa de segurança |
Como a Atipol procede
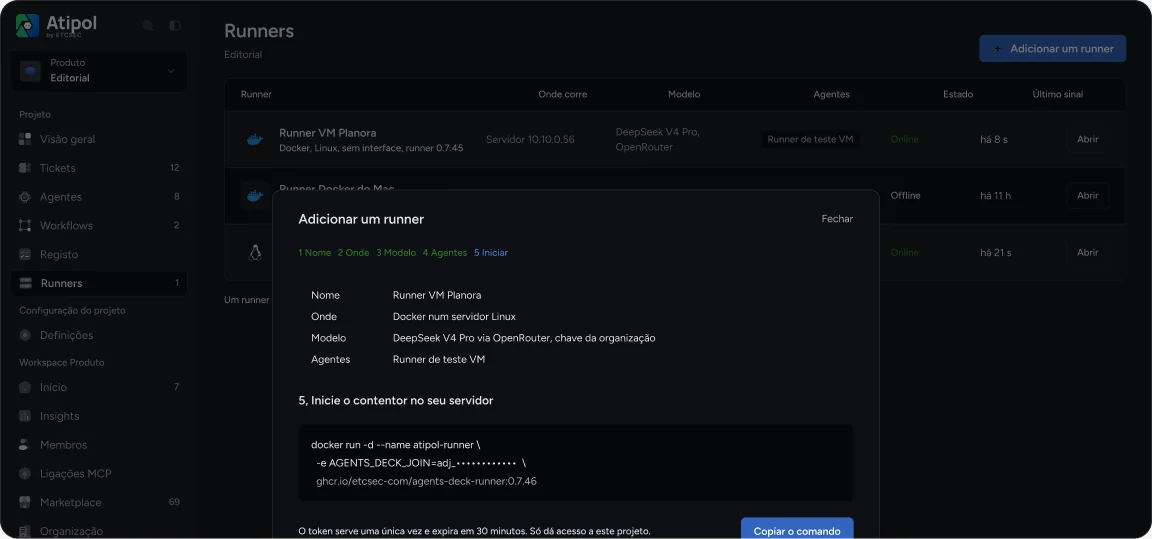
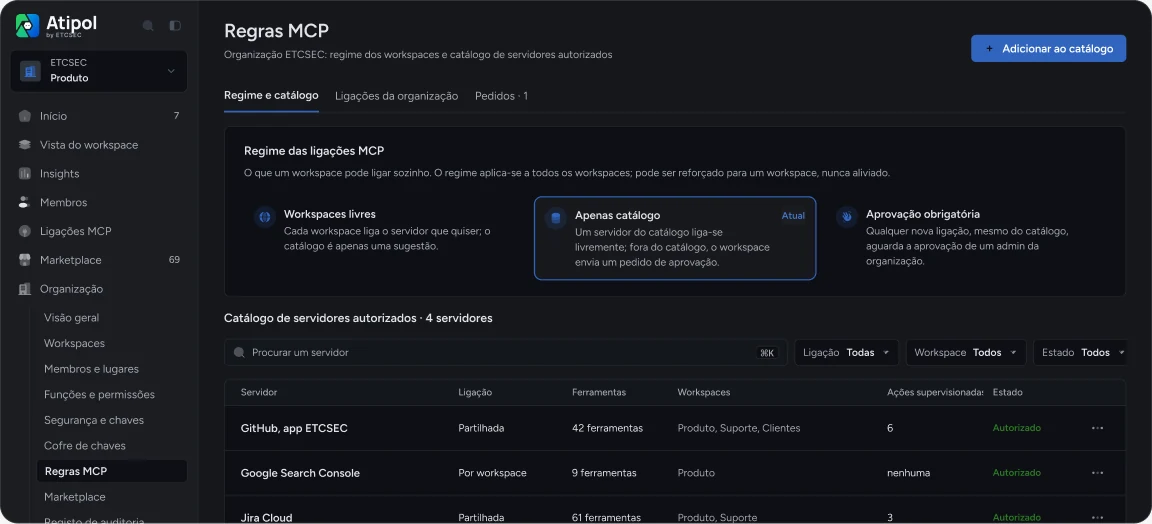
Na Atipol, cada agente dispõe de um perfil MCP próprio: a lista de ferramentas que está autorizado a chamar, atribuída função a função e não ao projeto inteiro. Um agente encarregado de rever código não tem acesso às mesmas ferramentas que um agente encarregado de implementar, mesmo que ambos trabalhem no mesmo projeto ao mesmo tempo. As ligações MCP em si geram-se ao nível do workspace, o que evita que uma ligação adicionada para um projeto fique disponível noutro lugar sem uma decisão explícita, e dá à equipa uma visão única do que está realmente ligado.
As regras MCP são fixadas ao nível da organização: um workspace pode aplicá-las de forma mais rigorosa, nunca contorná-las agente a agente, o que evita que uma exceção local aberta para um projeto urgente se torne, na prática, a regra para todos os outros. Quando uma chamada MCP exige uma aprovação, é o agent lead do projeto que a concede ou recusa, com o contexto do ticket à vista em vez de uma chamada isolada sem explicação; um pedido não tratado expira ao fim de 30 minutos sem resposta, em vez de ficar aberto indefinidamente à espera de um humano ocupado noutro lugar.
As chaves usadas pelas ligações MCP são guardadas num cofre cifrado sob a chave da organização, nunca mostradas em claro num ficheiro de configuração ou no contexto transmitido a um modelo, o que retira ao próprio prompt qualquer valor em caso de fuga. A Atipol não deteta por si própria os servidores MCP instalados fora da plataforma, e não substitui uma revisão de segurança dos próprios servidores: governa as ligações e as chamadas que passam pelo seu próprio quadro, não o que acontece inteiramente fora dele.
Perguntas frequentes
Um servidor MCP local é mais seguro?
Reduz a exposição à rede, não o risco de abuso: um servidor local com demasiadas permissões ou um token partilhado continua a ser perigoso. A localização do servidor nunca substitui uma lista de ferramentas autorizadas e uma revisão antes da adição.
Como auditar as chamadas MCP?
Com um registo que liga cada chamada a um agente, a um ticket e a um resultado. Na Atipol, esse registo acompanha a aprovação humana que o agent lead concedeu ou recusou para as chamadas que a exigiam.
É preciso um gateway MCP?
Um gateway filtra as chamadas ao nível da rede; não diz quem pediu a chamada, em que ticket, nem com que critérios. A Atipol governa esse segundo nível, como complemento a um gateway se a sua organização já usar um.
O que é o reencaminhamento de tokens (token passthrough)?
É o facto, para um servidor MCP, de aceitar um token que não verificou como emitido para si e de o reencaminhar para outro serviço. A especificação MCP proíbe isto explicitamente, porque esse reencaminhamento expõe a conta em nome da qual o token foi emitido.
Quem aprova uma chamada MCP sensível na Atipol?
O agent lead do projeto aprova ou recusa cada chamada MCP que o exija. Um pedido sem resposta expira ao fim de 30 minutos, em vez de ficar pendente indefinidamente.
Como evitar servidores MCP fantasma?
Reservando a adição de um novo servidor a uma revisão prévia e separando as ligações por projeto, para que um servidor instalado para um uso não fique acessível noutro lugar sem uma decisão explícita.
Fontes
- Especificação MCP, Security Best Practices
- «Exposed by Design», arXiv 2608.00150
- OWASP GenAI, Excessive Agency (LLM06:2025)
- Invariant Labs, WhatsApp MCP Exploited, 04/2025
Para ligar estes controlos a um enquadramento completo de governação, consulte o nosso guia de governação dos agentes de IA.
Para o que estes controlos custam na prática, consulte o nosso artigo sobre o custo dos agentes de IA.
A demo pública mostra uma organização fictícia em funcionamento, sem conta. O plano gratuito inclui um projeto, três agentes e um agent lead.