
Seguridad MCP: 12 controles antes de conectar un servidor a sus agentes

MCP no es seguro ni peligroso en sí mismo: todo depende de los servidores conectados y de lo que se les permita. De casi 8000 servidores MCP expuestos en Internet, el 40 % no tiene ninguna autenticación. Autorice servidores conocidos, herramienta por herramienta, con aprobación humana para las acciones sensibles y un registro de las llamadas.
¿Qué es un servidor MCP, y por qué amplía la superficie de ataque?
El Model Context Protocol (MCP) es un protocolo abierto que permite a un agente de IA invocar herramientas externas: leer un archivo, consultar una base de datos, enviar un mensaje, desencadenar una acción en otro servicio. Cada servidor MCP conectado a un agente añade una puerta de acceso más entre ese agente y el resto del sistema de información, con sus propias herramientas, sus propios permisos y, a menudo, su propio token de autenticación. Antes de MCP, un agente de código leía y escribía archivos en un repositorio; con un servidor MCP conectado a un espacio de almacenamiento, una mensajería o una herramienta de seguimiento, el mismo agente puede actuar mucho más allá de ese perímetro inicial, con las mismas consecuencias que una cuenta de servicio mal delimitada.
Tres elementos cambian de forma concreta la superficie de ataque de un agente una vez conectado un servidor MCP. Las herramientas, primero: cada función expuesta por el servidor se convierte en una acción que el agente puede desencadenar, a veces sin que el operador humano sepa con precisión cuál se eligió en un momento dado. Los accesos, después: un servidor conectado a una base de datos o a un espacio de archivos suele dar al agente un alcance más amplio de lo que el ticket en curso realmente necesita, sobre todo cuando el servidor no ofrece una granularidad más fina que un acceso completo. Los tokens, por último: el servidor porta o reenvía una autenticación hacia el sistema que expone, y un token mal aislado o mal verificado se convierte en un punto único de fallo entre un agente y permisos que nunca deberían pertenecerle directamente.
La especificación MCP recomienda que una persona pueda rechazar cada llamada a una herramienta antes de que se ejecute, precisamente porque estos tres elementos se acumulan rápido. MCP no es en sí mismo ni más seguro ni más peligroso que otra integración: el riesgo viene de los servidores que se conectan y de los permisos que se les dejan, no del protocolo en sí. Un servidor limitado a la lectura de una sola carpeta, con un token dedicado y una lista de herramientas restringida, apenas expone algo más de lo que el agente ya tenía. El mismo servidor configurado con acceso completo a una base de datos de producción, un token compartido con otros usos y ninguna lista de lo que puede hacer, convierte una simple incorporación de herramienta en un riesgo que supera ampliamente al agente que la usa.
Tomemos un ejemplo concreto: un agente de desarrollo conectado a un servidor MCP de sistema de archivos, configurado por comodidad sobre la carpeta personal del usuario en lugar de sobre el solo repositorio del proyecto. El ticket en curso solo pide leer un archivo de configuración, pero el agente puede, técnicamente, listar y leer cualquier otro archivo de la misma carpeta, incluida una clave privada o una lista de contraseñas olvidada ahí por error. Nada en el protocolo impide este alcance amplio; es la configuración del servidor, no MCP en sí, lo que decide si el alcance realmente concedido corresponde a la necesidad real del ticket.
Los riesgos documentados
Cuatro familias de riesgo se repiten regularmente en las investigaciones públicas sobre MCP y en los trabajos de OWASP sobre aplicaciones basadas en modelos de lenguaje. Cada una ya se ha observado fuera de un laboratorio, no solo demostrada en teoría, y cada una sigue ligada directamente a uno de los tres elementos descritos arriba: las herramientas, los accesos o los tokens.
El primer riesgo es el envenenamiento de herramienta (tool poisoning): un servidor MCP malicioso o comprometido desliza, en la descripción de una herramienta que el agente lee, instrucciones ocultas que el usuario humano nunca ve. En abril de 2025, el laboratorio Invariant Labs documentó un ataque real contra un servidor MCP conectado a WhatsApp: una herramienta secundaria, presentada como un simple «dato del día», llevaba una instrucción oculta que empujaba al agente a cambiar silenciosamente el destinatario y el contenido de un mensaje saliente, exfiltrando así el historial de conversación hacia el atacante a través del propio WhatsApp. El informe señala que varios clientes MCP de uso masivo ejecutaban esa instrucción sin que ninguna señal alertara al usuario. La lección no trata sobre un proveedor en particular: trata del hecho de que un agente lee la descripción de una herramienta como una instrucción más, salvo que su operador se lo impida explícitamente. Este tipo de ataque funciona precisamente porque un servidor MCP secundario, añadido para una función juzgada inofensiva, puede coexistir con uno más sensible sin que ninguna barrera separe lo que uno puede leer de lo que el otro puede escribir.
El segundo riesgo es el reenvío de tokens y el problema del «confused deputy»: un servidor MCP reenvía hacia un servicio tercero un token que no ha verificado como emitido para él, o actúa con permisos que no son los suyos porque un atacante lo manipuló para que los tomara prestados. La especificación MCP describe con precisión este escenario para los servidores que actúan como proxy OAuth hacia una API tercera con un identificador de cliente único y estático: sin un consentimiento verificado por cliente, un atacante puede hacer que el servidor actúe en su nombre ante el servicio remoto. La especificación prohíbe explícitamente el reenvío de tokens por este motivo y exige que un servidor valide cada token directamente ante su emisor en lugar de reenviarlo sin control. El mismo principio se aplica fuera del caso del proxy OAuth: cualquier servidor MCP que acepte un token sin verificar que realmente estaba destinado a él abre la puerta a un servicio tercero comprometido, capaz de tomar prestada la identidad del agente para actuar en su nombre mucho más allá de lo que su operador autorizó.
El tercer riesgo es el servidor fantasma: un desarrollador instala un servidor MCP en su puesto o dentro de un proyecto, por ejemplo para conectarse a una base de datos de producción o a un espacio de almacenamiento interno, sin que el equipo de seguridad o la organización lo sepan nunca ni hayan validado sus permisos. Un estudio público que recuenta casi 8000 servidores MCP expuestos en Internet constató que el 40 % de ellos no pedía ninguna autenticación, lo que significa que un servidor instalado sin revisión puede seguir siendo accesible mucho más allá del puesto o el proyecto para el que se añadió, a veces de forma duradera. El mismo trabajo observa que la falta de autenticación afecta tanto a servidores de prueba olvidados en línea como a servidores conectados, sin que nadie lo hubiera decidido realmente, a datos reales; revisar periódicamente los servidores ya conectados cuenta, por tanto, tanto como revisar la primerísima incorporación.
El cuarto riesgo es la exposición excesiva: una herramienta pensada para una tarea precisa, por ejemplo leer un archivo de configuración, da en realidad acceso a una carpeta entera, una base de datos completa o una instancia de producción, porque el servidor no ofrece una granularidad más fina que un acceso global. OWASP sitúa este riesgo dentro del exceso de capacidad de actuación (excessive agency) de sus recomendaciones para aplicaciones basadas en modelos de lenguaje: un agente que puede hacer más de lo que su ticket exige puede, algún día, hacerlo realmente, ya sea por una instrucción manipulada o por un simple error de razonamiento sobre qué herramienta usar. Una herramienta de lectura de archivos mal delimitada puede así dar acceso a toda una base de datos de clientes en lugar del único registro esperado por el ticket, sin que ninguna línea de código del agente haya pedido jamás explícitamente tal alcance.
Los controles que aplicar antes de conectar un servidor
Seis controles cubren la mayor parte de los riesgos documentados arriba. Ninguno depende de un proveedor de servidor MCP en particular, y cada uno responde a un riesgo preciso en lugar de a una recomendación general de prudencia.
Los secretos, es decir, las claves y los tokens que usa un servidor MCP, deben permanecer fuera del código fuente versionado y fuera del prompt enviado al modelo: un secreto visible en un archivo de configuración o en el contexto de un agente puede copiarse, releerse o transmitirse a un tercero sin que haga falta ninguna acción maliciosa deliberada. La aprobación humana para las acciones sensibles, como una escritura en producción o el envío de un mensaje hacia el exterior, añade un punto de parada antes de que una acción irreversible se ejecute, justo donde una instrucción manipulada haría más daño. El registro de cada llamada, por último, no previene ningún incidente por sí solo, pero convierte una pregunta sin respuesta, como qué hizo este agente y en qué momento, en una búsqueda de pocos minutos en un historial exportable.
Estos seis controles se aplican antes de conectar un servidor, no después de un primer incidente: una lista de herramientas autorizadas decidida después no deshace las llamadas ya realizadas, y un registro añadido después de una fuga ya no ayuda a saber qué se leyó o escribió realmente. El más sencillo de aplicar primero sigue siendo la lista de herramientas autorizadas por agente: un agente que solo puede invocar las herramientas que su ticket necesita no puede, por un error de razonamiento o una instrucción manipulada, usar otra que su operador nunca autorizó.
La separación de las conexiones por proyecto merece una atención particular en las organizaciones que hacen funcionar varios proyectos con agentes MCP: una conexión compartida entre dos proyectos expone a uno a los permisos y riesgos del otro, incluso cuando ambos pertenecen a la misma organización. La revisión de los servidores antes de añadirlos sigue siendo el único control que actúa antes de que el servidor funcione: verifica el editor, la versión y el alcance de las herramientas declaradas, exactamente lo que habría permitido detectar la herramienta secundaria del ataque contra WhatsApp antes de que se conectara.
| Riesgo | Control | Quién lo asume |
|---|---|---|
| Abuso de privilegios por parte de un agente | Lista de herramientas autorizadas por agente | Agent lead, en la ficha de puesto |
| Acción irreversible desencadenada sin supervisión | Aprobación humana para las llamadas sensibles | Operador humano |
| Robo de secretos, token o clave expuesta | Secretos fuera del código y fuera del prompt | Equipo de seguridad |
| Falta de pruebas tras un incidente | Registro de cada llamada | Agent lead |
| Fuga de permisos entre dos proyectos | Separación de las conexiones por proyecto | Administrador de la organización |
| Servidor fantasma añadido sin control | Revisión de los servidores antes de añadirlos | Equipo de seguridad |
Cómo procede Atipol
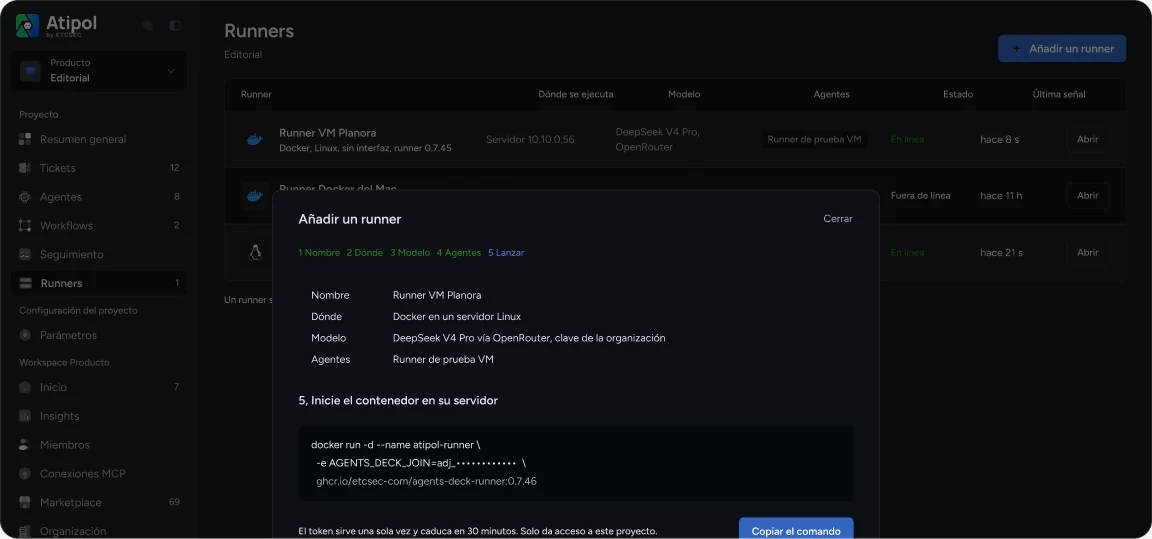
En Atipol, cada agente dispone de un perfil MCP propio: la lista de herramientas que está autorizado a invocar, asignada puesto por puesto y no al proyecto entero. Un agente encargado de revisar código no tiene acceso a las mismas herramientas que un agente encargado de desplegar, aunque ambos trabajen en el mismo proyecto al mismo tiempo. Las conexiones MCP en sí se gestionan a nivel de workspace, lo que evita que una conexión añadida para un proyecto acabe disponible en otro lugar sin una decisión explícita, y da al equipo una vista única de lo que realmente está conectado.
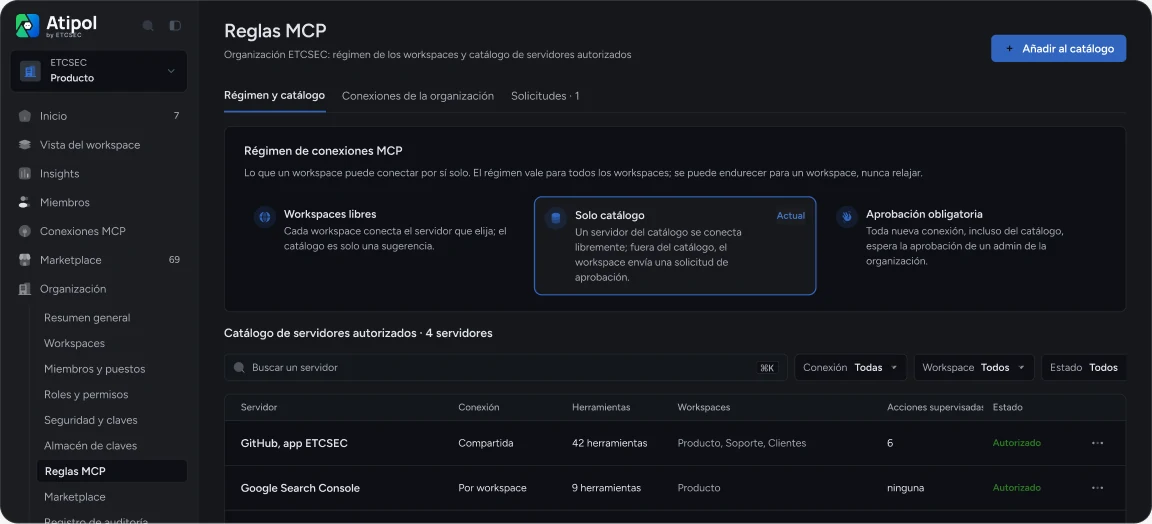
Las reglas MCP se fijan a nivel de organización: un workspace puede aplicarlas de forma más estricta, nunca saltárselas agente por agente, lo que evita que una excepción local abierta para un proyecto urgente se convierta de hecho en la regla para todos los demás. Cuando una llamada MCP exige una aprobación, es el agent lead del proyecto quien la concede o la deniega, con el contexto del ticket a la vista en lugar de una llamada aislada sin explicación; una solicitud sin tratar caduca a los 30 minutos sin respuesta, en lugar de quedar abierta indefinidamente a la espera de una persona ocupada en otro sitio.
Las claves usadas por las conexiones MCP se guardan en una bóveda cifrada bajo la clave de la organización, nunca mostradas en claro en un archivo de configuración ni en el contexto transmitido a un modelo, lo que quita al propio prompt cualquier valor en caso de fuga. Atipol no detecta por sí mismo los servidores MCP instalados fuera de la plataforma, y no sustituye una revisión de seguridad de los propios servidores: gobierna las conexiones y las llamadas que pasan por su propio marco, no lo que ocurre enteramente fuera de él.
Preguntas frecuentes
¿Es más seguro un servidor MCP local?
Reduce la exposición en red, no el riesgo de abuso: un servidor local con demasiados permisos o un token compartido sigue siendo peligroso. La ubicación del servidor nunca sustituye a una lista de herramientas autorizadas y una revisión antes de añadirlo.
¿Cómo se auditan las llamadas MCP?
Con un registro que vincula cada llamada a un agente, un ticket y un resultado. En Atipol, ese registro va acompañado de la aprobación humana que el agent lead concedió o denegó para las llamadas que la requerían.
¿Hace falta una pasarela MCP?
Una pasarela filtra las llamadas a nivel de red; no dice quién pidió la llamada, en qué ticket ni con qué criterios. Atipol gobierna ese segundo nivel, como complemento de una pasarela si su organización ya usa una.
¿Qué es el reenvío de tokens (token passthrough)?
Es el hecho, para un servidor MCP, de aceptar un token que no ha verificado como emitido para él y reenviarlo hacia otro servicio. La especificación MCP lo prohíbe explícitamente, porque ese reenvío expone la cuenta a cuyo nombre se emitió el token.
¿Quién aprueba una llamada MCP sensible en Atipol?
El agent lead del proyecto aprueba o deniega cada llamada MCP que lo requiere. Una solicitud sin respuesta caduca a los 30 minutos, en lugar de quedar pendiente indefinidamente.
¿Cómo evitar los servidores MCP fantasma?
Reservando la incorporación de un nuevo servidor a una revisión previa y separando las conexiones por proyecto, para que un servidor instalado para un uso no acabe siendo accesible en otro lugar sin una decisión explícita.
Fuentes
- Especificación MCP, Security Best Practices
- «Exposed by Design», arXiv 2608.00150
- OWASP GenAI, Excessive Agency (LLM06:2025)
- Invariant Labs, WhatsApp MCP Exploited, 04/2025
Para conectar estos controles con un marco completo de gobernanza, consulte nuestra guía de gobernanza de los agentes de IA.
Para lo que estos controles cuestan en la práctica, consulte nuestro artículo sobre el coste de los agentes de IA.
La demo pública muestra una organización ficticia en funcionamiento, sin cuenta. El plan gratuito incluye un proyecto, tres agentes y un agent lead.