
Sécurité MCP : 12 contrôles avant de brancher un serveur à vos agents

MCP n'est ni sûr ni dangereux en soi : tout dépend des serveurs branchés et de ce qu'on leur permet. Sur près de 8 000 serveurs MCP exposés sur Internet, 40 % n'ont aucune authentification. Autorisez des serveurs connus, outil par outil, avec un accord humain sur les actions sensibles et un journal des appels.
Qu'est-ce qu'un serveur MCP, et pourquoi il élargit la surface d'attaque
Le Model Context Protocol (MCP) est un protocole ouvert qui permet à un agent IA d'appeler des outils externes : lire un fichier, interroger une base de données, envoyer un message, déclencher une action dans un autre service. Chaque serveur MCP branché à un agent ajoute une porte d'accès de plus entre cet agent et le reste du système d'information, avec ses propres outils, ses propres droits et, souvent, son propre jeton d'authentification. Avant MCP, un agent de code lisait et écrivait des fichiers dans un dépôt ; avec un serveur MCP relié à un espace de stockage, une messagerie ou un outil de suivi, le même agent peut agir bien au-delà de ce périmètre initial, avec les mêmes conséquences qu'un compte de service mal cadré.
Trois éléments changent concrètement la surface d'attaque d'un agent une fois un serveur MCP branché. Les outils, d'abord : chaque fonction exposée par le serveur devient une action que l'agent peut déclencher, parfois sans que l'opérateur humain sache précisément laquelle a été choisie à un instant donné. Les accès, ensuite : un serveur relié à une base de données ou à un espace de fichiers donne souvent à l'agent une portée plus large que ce dont le ticket en cours a réellement besoin, surtout quand le serveur n'offre pas de granularité plus fine qu'un accès complet. Les jetons, enfin : le serveur porte ou relaie une authentification vers le système qu'il expose, et un jeton mal isolé ou mal vérifié devient un point de bascule unique entre un agent et des droits qui ne devraient jamais lui appartenir directement.
La spécification MCP recommande qu'un humain puisse refuser chaque appel d'outil avant qu'il ne s'exécute, précisément parce que ces trois éléments s'accumulent vite. MCP n'est en soi ni plus sûr ni plus dangereux qu'une autre intégration : le risque vient des serveurs que l'on branche et des droits qu'on leur laisse, pas du protocole lui-même. Un serveur limité à la lecture d'un seul dossier, avec un jeton dédié et une liste d'outils restreinte, n'expose presque rien de plus que l'agent n'avait déjà. Le même serveur configuré avec un accès complet à une base de production, un jeton partagé avec d'autres usages et aucune liste de ce qu'il peut faire, transforme un simple ajout d'outil en un risque qui dépasse largement l'agent qui l'utilise.
Prenons un exemple concret : un agent de développement connecté à un serveur MCP de système de fichiers, configuré par commodité sur le dossier personnel de l'utilisateur plutôt que sur le seul dépôt du projet. Le ticket en cours ne demande que de lire un fichier de configuration, mais l'agent peut, techniquement, lister et lire n'importe quel autre fichier du même dossier, y compris une clé privée ou un carnet de mots de passe oublié là par inadvertance. Rien dans le protocole n'empêche cette portée large ; c'est la configuration du serveur, pas MCP en lui-même, qui décide si le périmètre réellement accordé correspond au besoin exact du ticket.
Les risques documentés
Quatre familles de risques reviennent régulièrement dans les recherches publiques sur MCP et dans les travaux de l'OWASP sur les applications à base de modèles de langage. Chacune a déjà été observée en dehors d'un laboratoire, pas seulement démontrée en théorie, et chacune garde un lien direct avec l'un des trois éléments décrits plus haut : les outils, les accès ou les jetons.
Le premier risque est l'empoisonnement d'outil (tool poisoning) : un serveur MCP malveillant ou compromis glisse, dans la description d'un outil que lit l'agent, des instructions cachées que l'utilisateur humain ne voit jamais. En avril 2025, le laboratoire Invariant Labs a documenté une attaque réelle contre un serveur MCP connecté à WhatsApp : un outil annexe, présenté comme une simple « phrase du jour », contenait une instruction cachée qui poussait l'agent à changer silencieusement le destinataire et le contenu d'un message sortant, exfiltrant ainsi l'historique de conversation vers l'attaquant par WhatsApp lui-même. Le rapport relève que plusieurs clients MCP grand public exécutaient cette instruction sans qu'aucun signal n'alerte l'utilisateur. La leçon ne porte pas sur un fournisseur en particulier : elle porte sur le fait qu'un agent lit la description d'un outil comme une instruction parmi d'autres, sauf si l'opérateur l'en empêche explicitement. Ce type d'attaque fonctionne précisément parce qu'un serveur MCP annexe, ajouté pour une fonction jugée anodine, peut coexister avec un serveur plus sensible sans qu'aucune barrière ne sépare ce que l'un peut lire de ce que l'autre peut écrire.
Le deuxième risque est la transmission de jeton et le problème du commis confus (confused deputy) : un serveur MCP relaie vers un service tiers un jeton qu'il n'a pas vérifié comme émis pour lui, ou agit avec des droits qui ne sont pas les siens parce qu'un attaquant l'a manipulé pour qu'il les emprunte. La spécification MCP décrit précisément ce scénario pour les serveurs qui font office de proxy OAuth vers une API tierce avec un identifiant client unique et statique : sans consentement vérifié par client, un attaquant peut faire agir le serveur en son nom auprès du service distant. La spécification interdit explicitement la transmission de jeton pour cette raison et impose qu'un serveur valide chaque jeton directement auprès de son émetteur plutôt que de le relayer sans contrôle. Le même principe s'applique hors du cas du proxy OAuth : tout serveur MCP qui accepte un jeton sans vérifier qu'il lui a bien été destiné ouvre la porte à un service tiers compromis, capable d'emprunter l'identité de l'agent pour agir en son nom bien au-delà de ce que son opérateur a autorisé.
Le troisième risque est le serveur fantôme : un développeur installe un serveur MCP sur son poste ou dans un projet, par exemple pour se connecter à une base de données de production ou à un espace de stockage interne, sans que l'équipe de sécurité ou l'organisation n'en ait connaissance ni n'ait validé ses droits. Une étude publique recensant près de 8 000 serveurs MCP exposés sur Internet a constaté que 40 % d'entre eux ne demandaient aucune authentification, ce qui signifie qu'un serveur installé sans revue peut rester accessible bien au-delà du poste ou du projet pour lequel il a été ajouté, parfois durablement. Le même travail observe que l'absence d'authentification touche aussi bien des serveurs de test oubliés en ligne que des serveurs connectés, sans que personne ne l'ait vraiment décidé, à des données réelles ; la revue périodique des serveurs déjà branchés compte donc autant que la revue menée au moment du tout premier ajout.
Le quatrième risque est l'exposition excessive : un outil pensé pour une tâche précise, par exemple lire un fichier de configuration, donne en réalité accès à un dossier entier, une base complète ou une instance de production, parce que le serveur ne propose pas de granularité plus fine qu'un accès global. L'OWASP range ce risque dans l'excès de capacités (excessive agency) de ses recommandations pour les applications à base de modèles de langage : un agent qui peut faire plus que ce que son ticket exige peut, un jour, le faire réellement, soit par une instruction manipulée, soit par une simple erreur de raisonnement du modèle sur l'outil à utiliser. Un outil de lecture de fichier mal cadré peut ainsi donner accès à une base clients entière plutôt qu'au seul enregistrement attendu par le ticket, sans qu'aucune ligne de code de l'agent n'ait jamais explicitement demandé une telle portée.
Les contrôles à poser avant de brancher un serveur
Six contrôles couvrent la plus grande partie des risques documentés plus haut. Aucun ne dépend d'un fournisseur de serveur MCP en particulier, et chacun répond à un risque précis plutôt qu'à une recommandation générale de prudence.
Les secrets, c'est-à-dire les clés et les jetons utilisés par un serveur MCP, doivent rester hors du code source versionné et hors du prompt envoyé au modèle : un secret visible dans un fichier de configuration ou dans le contexte d'un agent peut être recopié, relu ou transmis à un tiers sans qu'aucune action malveillante délibérée ne soit nécessaire. L'approbation humaine sur les actions sensibles, comme une écriture en production ou l'envoi d'un message vers l'extérieur, ajoute un point d'arrêt avant qu'une action irréversible ne parte, précisément là où une instruction manipulée ferait le plus de dégâts. Le journal de chaque appel, enfin, ne prévient aucun incident à lui seul, mais il transforme une question sans réponse, comme ce qu'a fait cet agent et à quel instant, en une recherche de quelques minutes dans un historique exportable.
Ces six contrôles se posent avant de brancher un serveur, pas après un premier incident : une liste d'outils autorisés décidée après coup ne retire pas les appels déjà passés, et un journal ajouté après une fuite n'aide plus à savoir ce qui a réellement été lu ou écrit. Le plus simple à appliquer en premier reste la liste d'outils autorisés par agent : un agent qui ne peut appeler que les outils dont son ticket a besoin ne peut pas, par erreur de raisonnement ou par instruction manipulée, en utiliser un autre que son opérateur n'a jamais autorisé.
La séparation des connexions par projet mérite une attention particulière dans les organisations qui font tourner plusieurs projets avec des agents MCP : une connexion partagée entre deux projets expose l'un aux droits et aux risques de l'autre, même quand les deux appartiennent à la même organisation. La revue des serveurs avant ajout reste le seul contrôle qui agit avant que le serveur ne tourne : elle vérifie l'éditeur, la version et la portée des outils déclarés, exactement ce qui aurait permis de repérer l'outil annexe de l'attaque contre WhatsApp avant qu'il ne soit branché.
| Risque | Contrôle | Qui le porte |
|---|---|---|
| Abus de privilèges par un agent | Liste d'outils autorisés par agent | Agent lead, à la fiche de poste |
| Action irréversible déclenchée sans supervision | Approbation humaine des appels sensibles | Opérateur humain |
| Vol de secrets, jeton ou clé exposé | Secrets hors du code et hors du prompt | Équipe sécurité |
| Absence de preuve après un incident | Journal de chaque appel | Agent lead |
| Fuite de droits entre deux projets | Séparation des connexions par projet | Administrateur de l'organisation |
| Serveur fantôme ajouté sans contrôle | Revue des serveurs avant ajout | Équipe sécurité |
Comment Atipol s'y prend
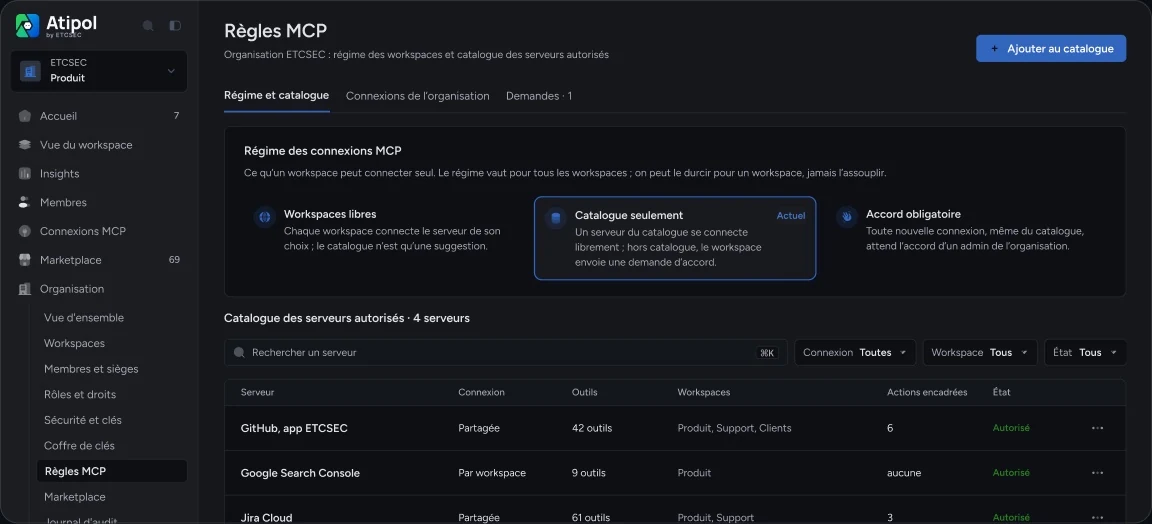
Dans Atipol, chaque agent dispose d'un profil MCP qui lui est propre : la liste des outils qu'il est autorisé à appeler, attribuée poste par poste plutôt qu'à l'ensemble du projet. Un agent chargé de relire du code n'a ainsi pas accès aux mêmes outils qu'un agent chargé de déployer, même si les deux travaillent sur le même projet et au même moment. Les connexions MCP elles-mêmes se gèrent au niveau du workspace, ce qui évite qu'une connexion ajoutée pour un projet se retrouve disponible ailleurs sans décision explicite, et donne à l'équipe une vue unique de ce qui est réellement branché.
Les règles MCP sont fixées au niveau de l'organisation : un workspace peut les appliquer plus strictement, jamais les contourner agent par agent, ce qui évite qu'une exception locale ouverte pour un projet pressé ne devienne la règle de fait pour tous les autres. Quand un appel MCP demande une approbation, c'est l'agent lead du projet qui la donne ou la refuse, avec le contexte du ticket sous les yeux plutôt qu'un appel isolé sans explication ; une demande non traitée expire au bout de 30 minutes sans réponse, plutôt que de rester ouverte indéfiniment en attente d'un humain occupé ailleurs.
Les clés utilisées par les connexions MCP sont gardées dans un coffre chiffré sous la clé de l'organisation, jamais affichées en clair dans un fichier de configuration ou dans le contexte transmis à un modèle, ce qui retire au prompt lui-même toute valeur en cas de fuite. Atipol ne détecte pas, de son propre fait, les serveurs MCP installés en dehors de la plateforme, et ne remplace pas une revue de sécurité des serveurs eux-mêmes : il gouverne les connexions et les appels qui passent par son propre cadre, pas ce qui se passe entièrement en dehors de lui.
Questions fréquentes
Un serveur MCP local est-il plus sûr ?
Il réduit l'exposition réseau, pas le risque d'abus : un serveur local avec trop de droits ou un jeton partagé reste dangereux. La position du serveur ne remplace jamais une liste d'outils autorisés et une revue avant ajout.
Comment auditer les appels MCP ?
Avec un journal qui relie chaque appel à un agent, un ticket et un résultat. Dans Atipol, ce journal accompagne l'accord humain donné ou refusé par l'agent lead sur les appels qui le demandent.
Faut-il une passerelle MCP ?
Une passerelle filtre les appels au niveau réseau ; elle ne dit pas qui a demandé l'appel, dans quel ticket, ni avec quels critères. Atipol gouverne ce second niveau, en complément d'une passerelle si votre organisation en utilise déjà une.
Qu'est-ce que la transmission de jeton (token passthrough) ?
C'est le fait, pour un serveur MCP, d'accepter un jeton qui n'a pas été vérifié comme émis pour lui et de le relayer vers un autre service. La spécification MCP l'interdit explicitement, car ce relais expose le compte au nom duquel le jeton a été émis.
Qui approuve un appel MCP sensible chez Atipol ?
L'agent lead du projet approuve ou refuse chaque appel MCP qui le demande. Une demande sans réponse expire au bout de 30 minutes, plutôt que de rester en attente indéfiniment.
Comment éviter les serveurs MCP fantômes ?
En réservant l'ajout d'un nouveau serveur à une revue préalable et en séparant les connexions par projet, pour qu'un serveur installé pour un usage ne se retrouve pas accessible ailleurs sans décision explicite.
Sources
- Spécification MCP, Security Best Practices
- « Exposed by Design », arXiv 2608.00150
- OWASP GenAI, Excessive Agency (LLM06:2025)
- Invariant Labs, WhatsApp MCP Exploited, 04/2025
Pour relier ces contrôles à un cadre complet de gouvernance, consultez notre guide de gouvernance des agents IA.
Pour ce que ces contrôles représentent en coût réel, consultez notre article sur le coût des agents IA.
La démo publique montre une organisation fictive en fonctionnement, sans compte. L'offre gratuite donne un projet, trois agents et un agent lead.